목차
- 1. MCP 표준, 실무에서는 어떻게 이해하면 편한가
- 2. MCP 솔루션 비교를 할 때 먼저 자르는 기준
- 3. 한눈에 보는 MCP 솔루션 비교 표
- 4. MCP 솔루션 비교 실전 1: 로컬 stdio 방식부터 붙여보기
- 4-1. Python SDK v2로 최소 서버 만들기
- 4-2. stdio에서 자주 터지는 실패 모드
- 4-3. Claude Desktop 계열 로컬 설정 예시
- 5. MCP 솔루션 비교 실전 2: Streamable HTTP로 운영형 구조 만들기
- 5-1. 최소 서버와 권장 옵션
- 5-2. 운영에서 가장 많이 막히는 지점: Host/Origin allowlist
- 5-3. Streamable HTTP를 언제 쓰지 말아야 하나
- 6. 실전 구현 3: OpenAI 원격 MCP 연동
- 7. 많이 겪는 문제와 트러블슈팅
- 7-1. 서버는 떴는데 도구가 안 보일 때
- 7-2. stdout에 로그를 찍어서 프로토콜이 깨질 때
- 7-3. 브라우저에서만 유독 안 붙을 때
- 7-4. 새로 구축하는데 왜 SSE가 자꾸 애매하냐
- 8. 검증과 결과 확인: 어디까지 보면 진짜 끝난 건가
- 9. 어떤 경우에 무엇을 고르면 되나
- FAQ
- MCP 솔루션 비교에서 가장 먼저 볼 항목은 뭔가요?
- MCP 장점 단점은 한 문장으로 어떻게 보시나요?
- 모델 컨텍스트 프로토콜을 처음 붙일 때 추천 경로는요?
- OpenAI 원격 MCP 연동은 언제 특히 유용한가요?
- 새 프로젝트에서 SSE를 시작점으로 삼아도 되나요?
MCP 솔루션 비교: AI 에이전트 통합 기준
MCP 솔루션 비교를 제대로 하려면 제품명부터 보시는 것보다, 권한이 어디에서 행사되고 장애가 어느 층에서 터지며 누가 로그를 볼 수 있는지부터 잡는 편이 훨씬 덜 헷갈립니다. 저도 몇 번 붙여보니 이건 단순 기능 비교라기보다 책임 경계를 어디에 두느냐를 고르는 문제에 더 가깝더라고요. 같은 Tool 호출이어도 로컬 stdio인지, 원격 Streamable HTTP인지, 아니면 OpenAI Responses API 같은 플랫폼이 원격 MCP 서버 호출을 중개하는지에 따라 운영 난이도와 사고 방식이 꽤 달라집니다.
처음 붙일 때 자주 놓치는 포인트도 있습니다. MCP는 도구를 보기 좋게 나열하는 포맷이 아니라, 모델이 외부 시스템을 건드릴 때 생기는 책임 경계를 분리하는 표준에 가깝습니다. 그래서 저는 기능 목록보다 실행 위치, 전송 방식, 승인 흐름, 로그 위치를 먼저 봅니다. 이 순서를 바꾸면 PoC는 빨리 끝나도 운영 전환에서 다시 돌아오게 되는 경우가 많았습니다.
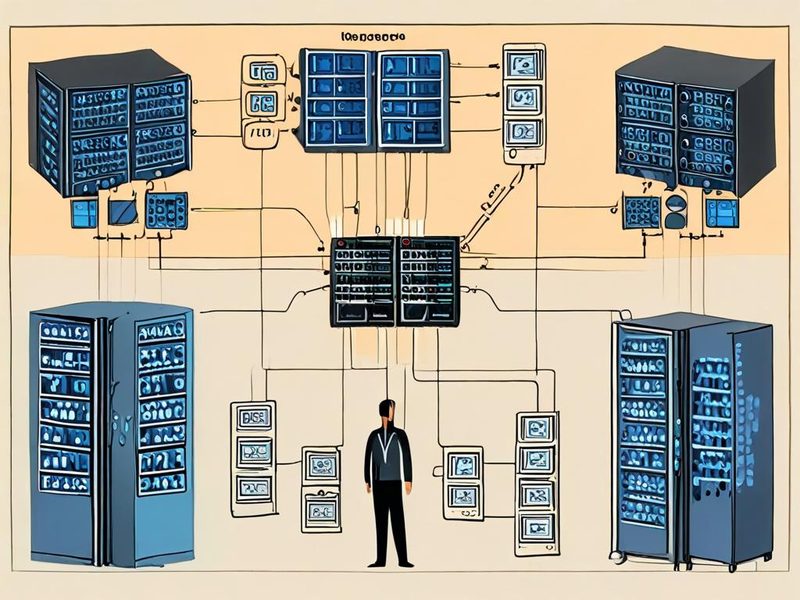
Host, Client, Server의 역할과 stdio, HTTP 경로가 한눈에 보이는 아키텍처 개요입니다.
1. MCP 표준, 실무에서는 어떻게 이해하면 편한가
공식 정의를 길게 외울 필요는 없습니다. 실무에서는 MCP를 LLM용 제어면(control plane)처럼 이해하면 편합니다. 모델이 파일시스템, 티켓 시스템, 사내 API를 제각각 이해하는 대신, Host가 필요한 컨텍스트만 골라 Server에 연결하고, Server는 Tool, Resource, Prompt를 같은 규약으로 노출하거든요.
- Host: 사용자가 실제로 대화하는 앱입니다. 어떤 서버를 연결할지, 어떤 호출을 승인할지, 세션을 얼마나 유지할지를 관리합니다.
- Client: Host 안에서 특정 MCP 서버와 통신하는 연결 계층입니다. transport별 제약을 가장 많이 받는 곳이기도 합니다.
- Server: Tool, Resource, Prompt를 공개하는 쪽입니다. 외부 API, 파일, DB, 런북 같은 실제 자산은 여기 뒤에 숨어 있습니다.
여기서 제가 중요하게 보는 포인트는 서버가 대화를 통째로 소유하지 않는다는 점입니다. Host가 필요한 맥락만 전달하니 보안 검토 문서도 훨씬 단순해집니다. 반대로 말하면, 도구는 잘 뜨는데 모델이 기대만큼 못 쓰는 문제는 서버 기능 부족보다 Host가 어떤 문맥을 전달했는지에서 터지는 경우가 많습니다.
2. MCP 솔루션 비교를 할 때 먼저 자르는 기준
저는 MCP 솔루션 비교를 할 때 제품명보다 아래 다섯 가지 기준으로 먼저 자릅니다. 이 기준이 있어야 선택이 흔들리지 않더라고요.
- 권한이 있는 곳: 로컬 파일, SSH, 브라우저 쿠키처럼 사용자 장치에 붙어야 하는지, 아니면 서버 측 토큰으로 충분한지
- 장애가 터지는 층: stdio는 프로세스 실행, 환경 변수, 경로 문제로, HTTP는 Host, Origin, CORS, 프록시 문제로 주로 막힙니다
- 승인 단위: 도구별로 사람 승인 흐름을 넣을지, 읽기 전용만 자동 허용할지, 쓰기 작업은 별도 게이트를 둘지
- 운영 형태: 1인 실험인지, 팀 공용인지, 다중 테넌트 서비스인지
- 관측 가능성: 실패 시 어디 로그를 보면 되는지, 4xx/5xx와 프로토콜 오류를 분리해 볼 수 있는지
이 기준으로 보면 중요한 사실이 하나 보입니다. transport 선택은 곧 장애 도메인 선택이라는 점입니다. stdio는 네트워크가 단순한 대신 실행 환경에 묶이고, Streamable HTTP는 배포가 쉬운 대신 네트워크 정책과 브라우저 보안 규칙을 피할 수 없습니다. 그래서 개인 자동화와 운영형 에이전트를 같은 잣대로 비교하면 계속 답이 엇갈립니다.
3. 한눈에 보는 MCP 솔루션 비교 표
| 구분 | 대표 형태 | 권한이 놓이는 위치 | 잘 맞는 상황 | 강점 | 주의할 점 | 제가 권하는 선택 |
|---|---|---|---|---|---|---|
| Local stdio | 호스트가 로컬 프로세스를 직접 실행 | 사용자 PC | 개인 생산성, 홈랩, 사내 PoC, 로컬 파일 접근 | 설정이 단순하고 디버깅 시작점이 명확합니다 | OS 경로, 실행기 설치, stdout 오염 같은 로컬 환경 이슈에 취약합니다 | 첫 검증은 여기서 시작하는 편이 가장 덜 헤맵니다 |
| Streamable HTTP | ASGI/HTTP 서버가 MCP 엔드포인트 제공 | 중앙 서버 또는 사내 네트워크 | 팀 공유 도구, 서비스형 에이전트, 중앙 인증/감사 | 배포, 인증, 회수, 로깅, 공용 운영에 유리합니다 | Host/Origin allowlist, CORS, 프록시, 헤더 전달을 같이 설계해야 합니다 | 운영을 전제로 한다면 기본 선택지입니다 |
| OpenAI 원격 MCP 연동 | Responses API 같은 플랫폼이 원격 MCP 서버 연결을 중개 | 원격 MCP 서버와 플랫폼 사이 | 외부 SaaS 도구를 빠르게 붙이는 실험, 플랫폼 중심 에이전트 | 애플리케이션이 MCP 왕복을 전부 직접 구현하지 않아도 됩니다 | 공개 도달성, 인증 헤더, 허용 도구 필터, 승인 정책을 더 엄격히 봐야 합니다 | OpenAI 중심 스택이라면 검토 가치가 큽니다 |
| HTTP with SSE | 기존 SSE + 별도 메시지 경로 | 원격 서버 | 이미 돌아가는 구형 구현 유지 | 레거시 이전 비용을 당장 줄일 수 있습니다 | 최신 표준 기준으로는 Streamable HTTP보다 신규 구축 이점이 적습니다 | 새로 만들 때 출발점으로 잡지는 않는 편이 낫습니다 |
이 표에서 핵심은 무엇이 더 최신이냐보다 어떤 권한을 어디로 옮길 수 있느냐입니다. 예를 들어 로컬 파일 읽기와 사내 VPN 뒤 API 호출이 핵심인 도구를 원격 MCP 중심으로 밀어 넣으면, 연결보다 권한 설계부터 꼬이기 쉽습니다. 반대로 팀 전체가 쓰는 CRM 조회 도구를 stdio로 고집하면 배포보다 사용자 환경 지원이 더 커지더라고요.
4. MCP 솔루션 비교 실전 1: 로컬 stdio 방식부터 붙여보기
처음에는 로컬 stdio가 가장 낫습니다. 이유는 단순합니다. 실패 원인을 네트워크에서 찾지 않아도 되기 때문입니다. stdio가 먼저 되면 툴 스키마, 반환 형식, 예외 처리, 로그 분리 같은 핵심 계약부터 검증할 수 있습니다. 저도 보통 이 단계에서 도구 설명과 입력 스키마를 다듬고, 그다음에만 HTTP로 올립니다.
4-1. Python SDK v2로 최소 서버 만들기
공식 Python SDK 문서 기준으로 현재 안정 라인은 v2이고, 고수준 서버 클래스는 MCPServer입니다. 아래 예제는 그대로 server.py에 저장해 Inspector에서 바로 확인할 수 있는 형태입니다.
uv init mcp-ops-demo
cd mcp-ops-demo
uv add "mcp[cli]"
uv run mcp dev server.py
from mcp.server import MCPServer
mcp = MCPServer("Ops Helper")
@mcp.tool()
def tail_log(path: str, lines: int = 100) -> str:
"""Return the last N lines from a text log file."""
with open(path, "r", encoding="utf-8") as f:
return "".join(f.readlines()[-lines:])
@mcp.resource("runbook://incident/network")
def network_runbook() -> str:
return "1. Check ingress status\n2. Check upstream health\n3. Verify DNS and TLS"
if __name__ == "__main__":
mcp.run()여기서 실무 포인트는 세 가지입니다. 첫째, uv run mcp dev server.py는 서버를 띄우고 Inspector로 바로 이어지는 가장 빠른 검증 루프입니다. 둘째, 공식 문서 기준으로 Inspector는 Node.js 앱이라 mcp dev를 쓰려면 PATH에 npx가 있어야 하고, 최신 Inspector는 Node 22.19 이상 환경을 권장합니다. 셋째, Tool과 Resource를 섞어 두면 운영 문서와 실행 코드를 분리할 수 있어 모델이 긴 문서를 매번 Tool 호출로 읽어오는 비효율을 줄이기 좋습니다. 이거 실제로 꽤 편합니다.
4-2. stdio에서 자주 터지는 실패 모드
stdio는 단순하지만 실패 모드는 꽤 인간적입니다. 제가 가장 자주 본 건 아래 셋입니다.
- 실행 파일을 찾지 못함:
npx,uv,python경로가 호스트가 기대한 PATH와 다릅니다. - stdout 오염: 디버그 로그를
print()로 찍어서 JSON-RPC 프레이밍을 깨뜨립니다. - 허용 경로 과다: 파일시스템 서버에 홈 디렉터리 전체를 열어두고 나중에 권한 설명을 못 합니다.
특히 두 번째는 정말 자주 나옵니다. stdio에서는 stdout이 곧 프로토콜 채널이라 사람이 보기 좋은 로그 한 줄이 연결을 깨뜨릴 수 있습니다. 로그는 stderr나 표준 로거로 보내는 편이 안전합니다.
4-3. Claude Desktop 계열 로컬 설정 예시
로컬 프로세스를 띄우는 호스트에서는 설정 파일에 명령과 인자를 명시합니다. 아래처럼 절대 경로만 허용해 두면 권한 설명이 훨씬 쉬워집니다.
{
  "mcpServers": {
    "filesystem": {
      "command": "npx",
      "args": [
        "-y",
        "@modelcontextprotocol/server-filesystem",
        "/Users/username/Desktop",
        "/Users/username/Downloads"
      ]
    }
  }
}
제가 권하는 방식은 명확합니다. 처음부터 필요한 디렉터리만 노출하세요. 나중에 범위를 줄이는 건 생각보다 어렵습니다. 모델 성능보다 권한 범위가 먼저 사고를 만듭니다.
로컬 프로세스를 실행하는 호스트, 설정 파일, 파일시스템 서버의 연결 흐름을 보여주는 그림입니다.
5. MCP 솔루션 비교 실전 2: Streamable HTTP로 운영형 구조 만들기
여러 사용자가 같은 도구를 쓰고, 인증 토큰을 서버에서 통제하고, 배포 파이프라인에 묶고 싶다면 결국 Streamable HTTP로 갑니다. 여기서부터는 도구가 보이느냐보다 브라우저, 프록시, 로드밸런서가 이 트래픽을 어떻게 취급하느냐가 더 중요해집니다.
5-1. 최소 서버와 권장 옵션
공식 Python SDK 문서 기준으로 production 성격의 Streamable HTTP에서는 stateless_http=True와 json_response=True를 우선 검토할 만합니다. 다만 이 조합이 만능은 아닙니다.
from mcp.server import MCPServer

mcp = MCPServer("Notes")


@mcp.tool()
def add_note(text: str) -> str:
    return f"Saved: {text}"


if __name__ == "__main__":
    mcp.run(
        transport="streamable-http",
        host="127.0.0.1",
        port=8000,
        streamable_http_path="/mcp",
        json_response=True,
        stateless_http=True,
    )
uv run server.py
npx -y @modelcontextprotocol/inspector --server-url http://127.0.0.1:8000/mcp --transport httpjson_response=True는 각 POST 요청에 대해 단일 JSON 바디로 응답하게 만들어 운영과 프록시 처리가 단순해집니다. 대신 공식 문서가 설명하듯 이 옵션과 stateless_http=True는 서버에서 클라이언트로 되묻는 back-channel 기능을 제한합니다. 그래서 읽기 전용 조회형 도구가 많으면 편하지만, 인간 승인이나 중간 상호작용이 많은 워크플로라면 다시 따져봐야 합니다.
5-2. 운영에서 가장 많이 막히는 지점: Host/Origin allowlist
이 부분은 정말 중요합니다. 공식 Python SDK 문서 기준으로 streamable_http_app()와 관련 런타임은 localhost가 아닌 실제 호스트명 뒤에 배포할 때 transport_security 설정을 같이 보지 않으면 요청이 막힐 수 있습니다. 겉으로는 서버가 멀쩡히 떠 있는데도 아무 일도 안 된 것처럼 보여서 더 헷갈립니다.
증상은 대개 이렇습니다.
421 Misdirected Request:Host헤더가 allowlist에 없습니다.403 Forbidden: 브라우저가 보낸Origin헤더가 allowlist에 없습니다.
즉, 앱 코드가 아니라 전송 보안 설정이 먼저 요청을 거절하는 겁니다. 이걸 모르면 서버 코드를 한참 뒤집게 됩니다.
from collections.abc import AsyncIterator
from contextlib import asynccontextmanager

from starlette.applications import Starlette
from starlette.middleware import Middleware
from starlette.middleware.cors import CORSMiddleware
from starlette.routing import Mount

from mcp.server import MCPServer
from mcp.server.transport_security import TransportSecuritySettings

mcp = MCPServer("Notes")


@mcp.tool()
def add_note(text: str) -> str:
    return f"Saved: {text}"


@asynccontextmanager
async def lifespan(app: Starlette) -> AsyncIterator[None]:
    async with mcp.session_manager.run():
        yield


security = TransportSecuritySettings(
    allowed_hosts=["mcp.example.com", "mcp.example.com:*"] ,
    allowed_origins=["https://app.example.com"],
)

app = Starlette(
    routes=[Mount("/", app=mcp.streamable_http_app(transport_security=security))],
    middleware=[
        Middleware(
            CORSMiddleware,
            allow_origins=["https://app.example.com"],
            allow_methods=["GET", "POST", "DELETE"],
            allow_headers=[
                "Authorization",
                "Content-Type",
                "Last-Event-ID",
                "Mcp-Method",
                "Mcp-Name",
                "Mcp-Protocol-Version",
                "Mcp-Session-Id",
            ],
            expose_headers=["Mcp-Session-Id"],
        )
    ],
    lifespan=lifespan,
)
브라우저 클라이언트가 붙는다면 allow_headers와 expose_headers를 빼먹지 마세요. 실무에서는 이게 더 자주 문제를 만듭니다. 브라우저는 preflight에서 허용받지 못한 Mcp-* 헤더를 아예 보내지 않거든요. 그러면 서버 로그를 보기 전까지는 왜 초기화가 안 되지 하는 상태만 남습니다.
5-3. Streamable HTTP를 언제 쓰지 말아야 하나
중앙 운영이 필요 없고 로컬 파일 접근이나 사용자 장치 상태가 핵심이면 굳이 HTTP를 먼저 고르지 않는 편이 낫습니다. 예를 들어 개발자 개인 PC의 로그 파일, SSH 키, 로컬 Docker 소켓을 건드리는 도구라면 HTTP 서버화하는 순간 권한 전달 방식이 더 복잡해집니다. 이때는 stdio가 더 안전하고 설명 가능성도 높습니다.
6. 실전 구현 3: OpenAI 원격 MCP 연동
OpenAI Responses API처럼 원격 MCP 서버 도구를 붙일 수 있는 플랫폼을 쓰면 애플리케이션 코드가 MCP 세부 통신을 전부 직접 처리하지 않아도 됩니다. 이 방식의 장점은 연결 속도이고, 단점은 권한을 플랫폼과 원격 서버 경계에서 다시 설계해야 한다는 점입니다.
response = client.responses.create(
    model="gpt-4.1",
    tools=[{
        "type": "mcp",
        "server_label": "shopify",
        "server_url": "https://example.com/mcp",
        "allowed_tools": ["list_products", "get_product"],
        "require_approval": {
            "always": {"tool_names": ["create_order"]},
            "never": {"read_only": True}
        }
    }],
    input="List the available tools and summarize what each one does."
)
이 구성이 실무적으로 의미 있는 이유는 두 가지입니다. 첫째, allowed_tools로 노출 면적을 줄일 수 있습니다. 둘째, require_approval로 읽기와 쓰기 도구를 분리해 승인 정책을 다르게 둘 수 있습니다. 저는 외부 SaaS 연동에서 이 두 값을 거의 필수처럼 봅니다. 연결은 됐는데 왠지 무섭다는 느낌이 들 때가 있는데, 대부분 이 필터가 비어 있더라고요.
다만 이 방식은 아무 상황에나 맞지는 않습니다. 원격에서 접근 가능한 MCP 서버가 있어야 하고, 내부망 전용 리소스나 사용자 로컬 자산을 만질 때는 자연스럽지 않습니다. 공개 접근성, 인증 토큰 주입, 서버 신뢰성, 데이터 경로 설명 가능성까지 감수할 수 있을 때 쓰는 게 맞습니다.
7. 많이 겪는 문제와 트러블슈팅
이 섹션은 문서 재포장보다 실제로 시간을 많이 잡아먹는 문제를 원인 중심으로 정리한 것입니다. MCP는 겉으로는 툴이 안 뜬다로 보이지만 실제 원인은 층마다 꽤 다릅니다.
7-1. 서버는 떴는데 도구가 안 보일 때
- stdio라면: 설정 JSON 문법, 실행 경로, 환경 변수, 프로세스 즉시 종료 여부를 먼저 봅니다.
- HTTP라면: 서버 코드보다 엔드포인트 경로,
Host/Origin거부, CORS preflight 실패를 먼저 봅니다. - OpenAI 원격 MCP 연동이라면: 노출된 도구가
allowed_tools에 걸러진 건 아닌지, 인증 헤더가 실제로 전달되는지 확인합니다.
npx -y @modelcontextprotocol/server-filesystem /Users/username/Desktop /Users/username/Downloads
uv run server.py
curl -i http://127.0.0.1:8000/mcp
여기서 curl은 프로토콜 검증 도구라기보다 HTTP 레벨에서 막히는지 확인하는 1차 체크입니다. 421이나 403이 보이면 MCP 메시지 이전 단계에서 막히는 겁니다. 이럴 때는 서버 핸들러보다 allowlist와 프록시 설정을 먼저 봐야 합니다.
7-2. stdout에 로그를 찍어서 프로토콜이 깨질 때
stdio에서는 이게 가장 흔한 근본 원인입니다. 서버 개발자가 보기 편하라고 print("start") 한 줄 넣었는데, Host 입장에서는 유효하지 않은 MCP 메시지 한 줄이 끼어든 셈입니다. 증상은 보통 연결 실패, 초기화 실패, 가끔만 깨짐처럼 보입니다. 이 문제는 로직 버그가 아니라 채널 분리 실패입니다.
7-3. 브라우저에서만 유독 안 붙을 때
서버는 살아 있고 curl도 되는데 브라우저 앱만 안 된다면 거의 CORS나 Origin 검증 문제입니다. 특히 Streamable HTTP는 POST만 보는 게 아니라 GET, DELETE, Mcp-* 헤더 노출까지 같이 맞아야 합니다. 흔한 근본 원인은 API 서버 CORS는 열어뒀는데 MCP 전용 헤더는 허용하지 않은 경우입니다.
7-4. 새로 구축하는데 왜 SSE가 자꾸 애매하냐
최신 공개 MCP 사양 문서 기준으로 표준 transport는 stdio와 Streamable HTTP입니다. 공식 changelog에서도 2025-03-26 개정판부터 이전 HTTP+SSE 방식이 Streamable HTTP로 대체됐다고 설명합니다. 그래서 신규 구축에서 SSE를 택하면 당장은 붙더라도 최신 예제와 운영 지식이 더 많이 쌓인 경로를 일부러 비켜가는 셈입니다. 기존 자산 유지라면 이해되지만, 출발점으로는 굳이 고를 이유가 크지 않습니다.
8. 검증과 결과 확인: 어디까지 보면 진짜 끝난 건가
Tool 한 번 호출됐다고 끝난 건 아닙니다. 제가 실무에서 됐다고 판단하는 기준은 아래와 같습니다.
- 도구 목록 조회: Tool과 Resource가 기대한 이름으로 보이는지
- 입력 스키마: 타입 힌트가 Host나 Inspector에서 의도대로 폼으로 노출되는지
- 오류 전달: 잘못된 인자나 권한 부족 시 조용히 실패하지 않고 원인이 드러나는지
- 권한 범위: 허용한 디렉터리, 헤더, 도메인 밖 접근이 실제로 차단되는지
- 로그 분리: 프로토콜 메시지와 운영 로그가 섞이지 않는지
- 업그레이드 내성: SDK v1/v2, 구 transport/신 transport가 섞인 환경에서도 최소한 실패 원인이 읽히는지
특히 마지막이 중요합니다. MCP는 아직 빠르게 움직이는 영역이라 지금 붙는다보다 나중에 어디서 깨졌는지 읽을 수 있느냐가 더 중요할 때가 많습니다. 예를 들어 Python SDK는 현재 안정 라인에서 MCPServer 중심 인터페이스를 제공하고, Streamable HTTP 옵션과 보안 동작도 예전 글과 차이가 있습니다. 오래된 블로그 예제를 그대로 복붙하면 코드 모양은 비슷해도 디버깅 포인트가 어긋나는 경우가 생깁니다.
- 도구가 목록에 안 뜨면 연결 설정과 transport 계층부터 봅니다.
- 도구는 뜨는데 호출만 실패하면 핸들러 예외, 파일 권한, 외부 API 자격 증명을 봅니다.
- 배포 직후 전부 실패하면 코드보다
Hostallowlist와Origin거부를 먼저 의심합니다. - 읽기 도구는 되는데 쓰기 도구만 실패하면 승인 정책이나 상위 시스템 권한 매핑을 봅니다.
도구 목록, 인자 폼, 호출 결과, 에러 메시지를 검증하는 예시 화면입니다.
9. 어떤 경우에 무엇을 고르면 되나
여기서는 애매하게 끝내지 않겠습니다. 선택 기준은 꽤 또렷합니다.
| 상황 | 고를 방식 | 이유 | 피하는 편이 나은 선택 |
|---|---|---|---|
| 개인용 자동화, 홈랩, 데스크톱 중심 | Local stdio | 권한이 사용자 장치에 있고 디버깅 시작점이 가장 단순합니다 | 처음부터 OpenAI 원격 MCP 연동 |
| 팀 공용 도구, 사내 운영, 중앙 감사 로그 필요 | Streamable HTTP | 인증, 회수, 배포, 공용 운영을 서버 측에서 통제하기 쉽습니다 | 각 사용자 PC에 stdio 배포 |
| OpenAI 기반 에이전트에 외부 SaaS를 빠르게 연결 | OpenAI 원격 MCP 연동 | 애플리케이션이 MCP 통신을 전부 직접 다루지 않아도 됩니다 | 내부망 전용 리소스를 억지로 원격 공개 |
| 기존 SSE 서버를 이미 운영 중 | 당장은 유지, 신규 기능은 Streamable HTTP 검토 | 이전 비용을 조절하면서 점진적으로 옮길 수 있습니다 | 새 프로젝트를 SSE로 시작 |
제 추천은 한 줄로 정리할 수 있습니다. 로컬 자산과 개발 속도가 중요하면 stdio, 운영과 중앙 통제가 중요하면 Streamable HTTP, 플랫폼 중심 외부 연동 실험이면 원격 MCP 연동입니다. 그리고 신규 프로젝트의 기본값은 여전히 stdio로 모델과 도구 계약을 먼저 검증한 뒤 Streamable HTTP로 승격하는 순서를 권합니다. 이 흐름이 비용, 안정성, 설명 가능성 면에서 가장 덜 비쌉니다.
실무에서는 제품보다 권한 경계가 오래갑니다. 예쁘게 데모되는 것보다 누가 어떤 헤더와 어떤 디렉터리, 어떤 쓰기 권한을 갖는지 먼저 선명하게 그리는 편이 결국 시간을 아낍니다. MCP 솔루션 비교는 결국 그걸 고르는 작업이라고 보시면 됩니다.
다음 글에서는 MCP 서버를 ASGI 배포 뒤에 어떻게 묶는지, reverse proxy와 ingress 앞단에서 어떤 헤더와 로그를 남겨야 디버깅이 쉬운지, 그리고 읽기 전용 도구와 변경 도구를 승인 정책으로 어떻게 분리하는지까지 이어서 다뤄보겠습니다. 관련 글에서는 MCP 서버 보안 체크리스트와 Streamable HTTP 배포 예제도 함께 정리해 보겠습니다.
개인용, 팀용, 운영용, 외부 연동용에 따라 어떤 MCP 방식을 고를지 요약한 인포그래픽입니다.
FAQ
MCP 솔루션 비교에서 가장 먼저 볼 항목은 뭔가요?
실행 위치보다 한 단계 더 앞선 질문인 권한이 어디에 있어야 하는가입니다. 로컬 자산이 핵심이면 stdio 쪽이 자연스럽고, 중앙 통제가 필요하면 HTTP 계열이 맞습니다.
MCP 장점 단점은 한 문장으로 어떻게 보시나요?
장점은 도구 연결 방식을 표준화해 재사용성과 교체 가능성을 높인다는 점이고, 단점은 권한 경계와 전송 계층을 대충 설계하면 복잡도가 뒤로 숨는다는 점입니다.
모델 컨텍스트 프로토콜을 처음 붙일 때 추천 경로는요?
로컬 stdio로 최소 Tool과 Resource를 검증하고, Inspector에서 스키마와 오류 처리를 확인한 뒤, 팀 공유가 필요해지는 시점에 Streamable HTTP로 올리는 경로를 권합니다.
OpenAI 원격 MCP 연동은 언제 특히 유용한가요?
Responses API처럼 원격 MCP 서버 도구를 지원하는 플랫폼 위에서 외부 SaaS 도구를 빠르게 실험할 때 유용합니다. 대신 allowed_tools와 require_approval 같은 제한 장치는 같이 걸어두는 편이 안전합니다.
새 프로젝트에서 SSE를 시작점으로 삼아도 되나요?
기술적으로는 가능하지만 권하지 않습니다. 신규 기준으로는 stdio와 Streamable HTTP 쪽이 공식 사양, 예제, 운영 지식이 더 풍부해서 장기적으로 덜 불편합니다.