13년차의 서버실

서버, 인프라, 홈랩 기술 블로그

[태그:] 홈랩 서버

  • [HomeLabs] 홈랩 서버 iDRAC/IPMI 원격 관리 보안 강화 체크리스트

    [HomeLabs] 홈랩 서버 iDRAC/IPMI 원격 관리 보안 강화 체크리스트

    [홈랩] iDRAC 보안 중심 IPMI 원격 관리 체크리스트

    홈랩 서버를 오래 굴리다 보면 결국 마주치는 게 iDRAC 보안과 IPMI 보안입니다. 처음엔 저도 그냥 “원격 전원 켜지고 콘솔만 보이면 됐지” 싶었거든요. 근데 실제로 써보니까 서버 본체보다 관리 포트가 더 위험한 구멍이 되기 쉽더라고요. 특히 원격 콘솔, 전원 제어, 가상 미디어(Virtual Media, 원격 ISO 연결 기능), 계정 관리가 한 군데에 다 모여 있다 보니, 설정 한 번 느슨하면 공격자 입장에서는 너무 매력적인 표적이 됩니다. 이번 글에서는 제가 홈랩에서 실제로 적용하는 서버 관리 보안 체크리스트를 기준으로, iDRAC와 IPMI 계열 원격 관리 인터페이스를 어떻게 잠그는지 차근차근 정리해보겠습니다.
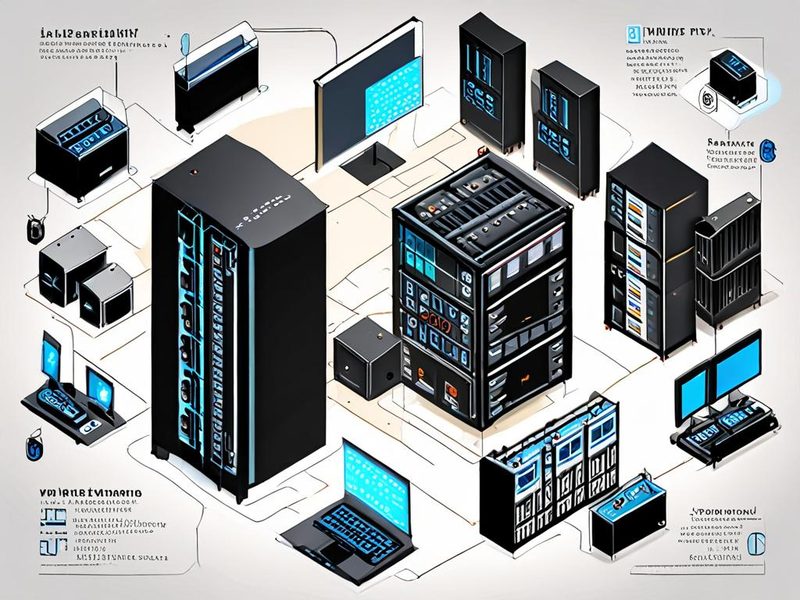
    iDRAC 보안 중심의 홈랩 서버 원격 관리 아키텍처 다이어그램

    관리 네트워크, 방화벽, 점프 호스트, iDRAC/IPMI 인터페이스가 분리된 전체 구조를 보여주는 이미지입니다.

    1. 왜 iDRAC 보안이 먼저냐는 질문에 대한 제 답

    쉽게 말해 iDRAC 같은 BMC(Baseboard Management Controller, 메인보드에 붙은 독립 관리 칩)는 운영체제 바깥에서 서버를 만지는 관리자 손입니다. 운영체제가 꺼져 있어도 접근이 되고, BIOS/UEFI 화면도 보고, 전원도 껐다 켰다 할 수 있죠. 편합니다. 진짜 편해요. 저도 새벽에 지하실 안 내려가고 브라우저로 서버를 살린 적이 한두 번이 아닙니다.

    근데 여기서 중요한 포인트! 편한 만큼 권한이 너무 셉니다. 일반 SSH(Secure Shell, 안전한 원격 셸) 계정 털리는 것보다 경우에 따라 더 심각합니다. 서버 디스크를 암호화해놔도, BMC 쪽이 열려 있으면 부팅 과정이나 가상 미디어를 악용당할 수 있거든요. 그래서 제 기준에서는 iDRAC 보안 = 서버 입구가 아니라 서버 열쇠 보관함 보안입니다.

    2. iDRAC/IPMI 보안 개념을 먼저 짚고 가겠습니다

    저도 처음엔 IPMI랑 iDRAC이 같은 말인 줄 알았습니다 ㅎㅎ 정확히는 조금 다릅니다.

    항목 의미 실무에서 보는 포인트
    IPMI Intelligent Platform Management Interface, 서버 하드웨어 원격 관리 표준 표준 기능 중심, 오래된 설정이 남아 있을 가능성 주의
    iDRAC Dell 계열의 BMC 관리 인터페이스 이름 웹 UI, 원격 콘솔, 계정/네트워크 설정을 세밀하게 만질 수 있음
    BMC Baseboard Management Controller, 실제 관리 칩 OS와 별도로 동작하므로 분리된 보안 통제가 필요
    원격 콘솔 브라우저 또는 클라이언트로 BIOS/OS 화면 접속 편하지만 세션 보호와 계정 권한 분리가 중요

    즉, 브랜드나 UI 이름은 달라도 핵심은 같습니다. 관리망 분리, 계정 최소화, 암호화 통신, 불필요 기능 비활성화, 로그 점검. 이 다섯 가지가 기본 축입니다.

    3. 홈랩 서버 iDRAC 보안 체크리스트

    제가 직접 해보니 아래 항목만 제대로 챙겨도 위험도가 꽤 내려갑니다. 실무 장비든 홈랩이든 크게 다르지 않습니다.

    1. 전용 관리 네트워크 분리
      가능하면 BMC 포트를 별도 VLAN(Virtual LAN, 논리적 망 분리) 또는 별도 스위치에 붙입니다.
    2. 인터넷 직접 노출 금지
      포트포워딩으로 443, 623 같은 관리 포트를 바로 열지 않습니다.
    3. 기본 계정/기본 비밀번호 제거
      초기 계정이 있으면 비밀번호 변경이 아니라 필요 시 계정 자체 비활성화도 고려합니다.
    4. 강한 비밀번호와 가능하면 MFA 대체 통제
      BMC가 다중 인증을 직접 지원하지 않는 경우가 많아서, 대신 VPN과 점프 호스트를 둡니다.
    5. 불필요한 서비스 끄기
      IPMI over LAN, 오래된 암호화 프로토콜, 불필요한 디렉터리 연동, SNMP 등이 대표적입니다.
    6. TLS 인증서 점검
      자체 서명(Self-signed) 인증서를 쓰더라도 지문을 검증하고, 가능하면 신뢰 가능한 내부 CA 인증서를 씁니다.
    7. 권한 분리
      조회 전용 계정과 전원 제어 계정을 분리합니다.
    8. 로그와 알림 활성화
      로그인 실패, 설정 변경, 전원 이벤트를 확인 가능하게 둡니다.
    9. 펌웨어 업데이트 점검
      무작정 최신만 따라가기보다 릴리스 노트와 안정성을 확인하고 반영합니다.
    10. 가상 미디어와 원격 콘솔 사용 후 세션 종료
      생각보다 세션이 오래 남아 있는 경우가 있습니다.

    3-1. 관리망 분리와 접근 경로 설계

    제가 홈랩에서 제일 먼저 바꾼 게 이 부분이었습니다. 예전엔 메인 LAN에 iDRAC도 같이 물려놨었는데, 나중에 보니 노트북 하나만 감염돼도 관리 포트 스캔 대상이 될 수 있겠더라고요. 그 뒤로는 구조를 이렇게 가져갑니다.

    [Admin PC] -> [VPN] -> [Jump Host] -> [Management VLAN] -> [iDRAC/IPMI]

    핵심은 단순합니다. 직접 붙지 말고 한 번 더 걸러서 들어가기. 점프 호스트(Jump Host, 관리망 진입용 중간 서버) 하나만 둬도 체감 차이가 큽니다.

    # 관리망으로 들어가는 SSH 예시
    ssh admin@jump-host
    
    # 점프 호스트에서만 관리 포트 접근 허용
    curl -k https://idrac.lab.local

    공유기 포트포워딩으로 외부에서 바로 접속하는 구성은 정말 비추천입니다. 잠깐 편하긴 한데, 그 편함이 오래 가진 않더라고요.

    3-2. 방화벽 기준으로 최소 허용 정책 만들기

    IPMI 보안에서 자주 빠지는 게 “어차피 내부망인데요?”라는 가정입니다. 내부망이 늘 안전하지는 않거든요. 저는 관리망에도 ACL(Access Control List, 접근 제어 목록)이나 방화벽 정책을 둡니다.

    # 예시: 관리 PC와 점프 호스트만 HTTPS 허용
    # 실제 장비 명령은 방화벽/스위치 종류에 따라 다릅니다.
    allow tcp from 10.10.50.10 to 10.10.60.20 port 443
    allow tcp from 10.10.50.11 to 10.10.60.20 port 443
    deny ip from any to 10.10.60.20
    
    # 가능하면 UDP 623(IPMI 관련 포트)는 비활성화 또는 제한
    deny udp from any to 10.10.60.20 port 623

    여기서 중요한 건 장비 종류가 아니라 원칙입니다. 필요한 출발지에서 필요한 포트만. 이거 하나만 지켜도 사고 확률이 확 내려갑니다.
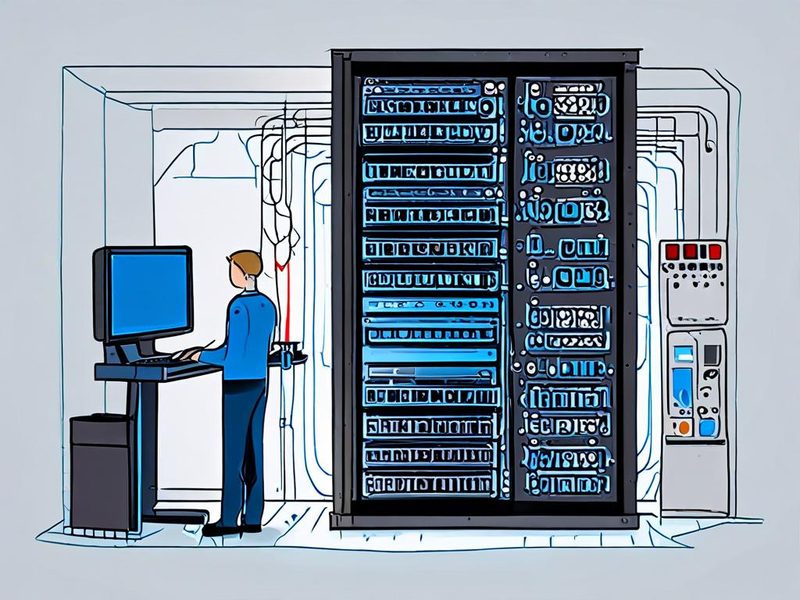
    IPMI 보안과 점프 호스트 기반 관리 VLAN 구성 이미지

    관리 PC에서 VPN과 점프 호스트를 거쳐 iDRAC/IPMI에만 접근하도록 제한한 네트워크 구성 이미지입니다.

    4. 계정, 인증서, 서비스 설정에서 꼭 보는 항목

    4-1. 기본 계정과 권한 분리

    처음 장비 켜고 바로 해야 하는 일입니다. 기본 계정이 남아 있으면 안 됩니다. 이름을 바꾸는 걸로 끝내지 말고, 사용하지 않는 계정은 비활성화하세요. 그리고 운영용 계정 하나로 다 하지 않는 게 좋습니다.

    • 읽기 전용(Read Only): 상태 조회, 센서 확인
    • 운영자(Operator): 전원 제어, 콘솔 접근
    • 관리자(Administrator): 설정 변경, 펌웨어, 사용자 관리

    저는 예전에 무심코 관리자 계정 하나를 브라우저 비밀번호 저장에 넣어뒀다가, 브라우저 프로필 옮기는 과정에서 식겁한 적이 있습니다. 그 이후로는 관리자 계정은 정말 필요할 때만 씁니다.

    4-2. TLS와 인증서

    브라우저 경고창이 뜬다고 무조건 무시하고 들어가면 안 됩니다. 홈랩이라도 어떤 장비에 접속 중인지 확인하는 습관이 중요합니다. 자체 서명 인증서라도 지문(Fingerprint, 인증서 고유 식별값)은 확인해두세요. 가능하면 내부 CA(Certificate Authority, 인증서 발급 기관)로 재발급해서 경고를 줄이는 것도 좋습니다.

    4-3. 불필요 서비스 끄기

    이 부분은 장비마다 이름이 조금씩 다르지만 방향은 같습니다.

    • 사용하지 않는 IPMI over LAN 비활성화
    • 오래된 cipher suite(암호화 묶음) 제한
    • 필요 없는 디렉터리 연동 끄기
    • SNMP, WS-Man, 오래된 원격 뷰어 기능 점검
    • 가상 미디어 자동 연결 기능 점검

    “일단 켜져 있으니 두자”가 제일 위험합니다. 안 쓰는 기능은 공격면(Attack Surface, 노출 면적)만 늘립니다.

    5. 실전 구현 예시: 점검 순서와 명령어

    브랜드마다 메뉴 위치는 다르지만, 제가 실제로 점검할 때는 아래 순서로 갑니다. 메뉴를 뒤적이며 놓치기 쉬운 항목이 있어서 체크리스트처럼 보는 게 편하더라고요.

    1. 관리 IP 확인 및 DHCP 고정 여부 확인
    2. 기본 계정 제거 또는 비밀번호 변경
    3. 관리 포트 접근 가능한 네트워크 대역 확인
    4. HTTPS만 허용하고 불필요 프로토콜 비활성화
    5. 원격 콘솔 세션 타임아웃 설정
    6. 이벤트 로그와 알림 설정
    7. 펌웨어 버전과 보안 공지 확인
    # 로컬 네트워크에서 관리 포트 열림 여부 확인 예시
    nmap -sS -sV 10.10.60.20
    
    # 웹 인증서 정보 확인 예시
    openssl s_client -connect 10.10.60.20:443 -showcerts
    
    # 세션/응답 헤더 확인 예시
    curl -k -I https://10.10.60.20

    웹 UI에서 체크할 만한 항목은 이런 식으로 정리해두면 좋습니다.

    idrac_security_checklist:
      network:
        dedicated_management_vlan: true
        internet_exposed: false
        source_ip_restricted: true
      authentication:
        default_account_removed: true
        unique_admin_account: true
        read_only_account_separated: true
      services:
        https_only: true
        ipmi_over_lan_disabled_if_unused: true
        legacy_protocols_disabled: true
      session:
        idle_timeout_set: true
        remote_console_auto_logout: true
      monitoring:
        event_log_review_enabled: true
        alerting_configured: true
      maintenance:
        firmware_reviewed: true
        config_backup_stored_securely: true

    이렇게 문서화해두면 나중에 장비가 늘어나도 덜 헷갈립니다. 저도 서버 한두 대일 땐 괜찮았는데, 스토리지랑 백업 노드까지 붙으니까 기억에 의존하면 바로 꼬이더라고요.
    iDRAC 보안 설정 화면 예시 이미지

    계정 권한, HTTPS 설정, 세션 타임아웃, 불필요 서비스 비활성화 항목을 강조한 설정 화면 이미지입니다.

    6. ⚠️ 제가 겪었던 트러블슈팅과 주의사항

    6-1. 인증서 바꿨더니 원격 콘솔이 안 열리던 문제

    처음엔 이게 뭔가 싶었는데, 브라우저 캐시나 예전 예외 저장 때문에 꼬이는 경우가 있었습니다. 인증서 교체 후에는 브라우저 캐시, 기존 예외 목록, 로컬 DNS 캐시를 같이 확인하는 게 좋습니다.

    6-2. VLAN 분리했더니 접속이 아예 안 되던 문제

    이건 정말 많이 겪습니다. 관리망은 분리했는데 라우팅이나 ACL이 너무 빡빡해서 점프 호스트에서도 못 들어가는 케이스요. 해결은 단순합니다. 허용해야 하는 출발지 IP와 포트를 문서로 적고, 하나씩 열어보는 것. 감으로 하면 삽질 길어집니다 ㅎㅎ

    6-3. 펌웨어 업데이트 후 설정 일부가 초기화되는 문제

    장비에 따라 설정 유지가 되기도 하고, 일부만 남기도 합니다. 그래서 업데이트 전에는 현재 설정 스크린샷이나 백업을 꼭 남깁니다. 특히 계정 정책, 네트워크, 인증서 관련 항목은 다시 확인하세요.

    6-4. 원격 콘솔 세션을 닫지 않아 남는 문제

    원격 콘솔이 진짜 편한데, 브라우저 탭만 닫았다고 세션이 완전히 끝나지 않는 경우가 있습니다. 세션 타임아웃을 짧게 두고, 작업 후 명시적으로 로그아웃하는 습관이 필요합니다.

    7. 검증: 설정이 잘 먹었는지 확인하는 방법

    보안 설정은 “한 것 같은 느낌”으로 끝내면 안 됩니다. 검증해야죠. 제가 보통 보는 항목은 아래와 같습니다.

    1. 관리망 외부에서 접속 차단 확인
      일반 사용자 VLAN이나 게스트망에서 관리 IP가 안 보여야 합니다.
    2. 허용된 포트만 열려 있는지 확인
      nmap 결과에서 불필요 포트가 닫혀 있는지 봅니다.
    3. 로그인 실패 이벤트 기록 확인
      의도적으로 잘못된 비밀번호를 넣고 로그에 남는지 테스트합니다.
    4. 읽기 전용 계정 권한 검증
      전원 제어나 설정 변경이 안 되는지 직접 눌러봅니다.
    5. 원격 콘솔 세션 종료 검증
      타임아웃 후 재접속이 필요한지 확인합니다.
    # 다른 네트워크 대역에서 접근 차단 테스트 예시
    curl -k --connect-timeout 3 https://10.10.60.20
    
    # 잘못된 자격 증명으로 이벤트 로그 발생 확인은
    # 장비 UI 또는 syslog 연동 화면에서 점검

    여기까지 통과하면 기본적인 서버 관리 보안 수준은 꽤 올라온 겁니다. 드디어 됐다! 싶은 지점이 이때 오더라고요.
    서버 관리 보안 검증을 위한 포트 점검과 로그 확인 이미지

    허용 포트만 열려 있는 결과와 로그인 실패 이벤트가 기록된 로그 화면을 보여주는 검증 이미지입니다.

    8. 정리: 홈랩에서도 iDRAC 보안은 선택이 아닙니다

    정리해보면, iDRAC 보안은 거창한 보안 장비를 들이는 문제가 아니라 기본기를 지키는 문제였습니다. 관리망 분리, 직접 노출 금지, 계정 최소화, 불필요 서비스 비활성화, 로그 검증. 이 다섯 가지만 꾸준히 해도 홈랩 안정성이 꽤 달라집니다. 실제로 써보니까 서버 자체보다 관리 인터페이스를 먼저 잠그는 게 정신 건강에 좋더라고요.

    혹시 이런 경험 있으신가요? 분명 내부망이라 생각했는데, 나중에 보니 관리 포트가 너무 넓게 열려 있었던 경우요. 저도 처음엔 헷갈렸는데, 한 번 구조를 잡아두면 다음 장비부터는 훨씬 수월합니다. 다음 글에서는 VPN 뒤에 점프 호스트를 두고 원격 콘솔 접근을 더 안전하게 만드는 방법도 다뤄볼 예정입니다. 이전에 정리한 홈랩 VLAN 분리 글이 있다면 같이 보시면 흐름이 더 잘 잡히실 겁니다.

    9. 빠른 체크리스트 요약

    • ✅ iDRAC/IPMI는 전용 관리망으로 분리하기
    • ✅ 인터넷 직접 노출 금지, VPN 또는 점프 호스트 뒤에 두기
    • ✅ 기본 계정 제거 및 관리자/조회 계정 분리
    • ✅ HTTPS, 인증서, 세션 타임아웃 점검
    • ✅ 안 쓰는 IPMI over LAN, 구형 프로토콜, 불필요 서비스 끄기
    • ✅ 이벤트 로그와 경보 설정 확인
    • ✅ 변경 후 포트 스캔과 권한 테스트로 검증하기

    관리망 분리, 계정 보안, 서비스 비활성화, 검증 절차를 한눈에 정리한 요약 인포그래픽입니다.
  • [홈랩] 팬 컨트롤로 홈랩 서버 발열 관리하기

    [홈랩] 팬 컨트롤로 홈랩 서버 발열 관리하기

    [홈랩] 팬 컨트롤로 홈랩 서버 발열 관리하기

    홈랩 서버를 오래 돌리다 보면 결국 부딪히는 게 팬 컨트롤입니다. 소음 때문에 팬을 낮추면 온도가 불안하고, 반대로 발열 관리만 생각해서 풀 RPM으로 돌리면 집안이 바로 서버실이 되거든요. 저도 처음엔 “팬만 좀 조용해지면 되겠지” 하고 접근했다가, 디스크 베이 쪽 온도만 올라가고 CPU는 멀쩡한 이상한 상황을 겪었어요. 삽질 좀 했습니다 ㅎㅎ 결국 핵심은 팬 속도 하나만 보는 게 아니라, 홈랩 서버의 공기 흐름과 센서 기준점을 같이 잡는 데 있더라고요.

    1. 왜 홈랩 서버 발열 관리가 생각보다 까다로운가

    쉽게 말해 서버는 데스크톱처럼 “CPU만 시원하면 끝”이 아닙니다. 메인보드 VRM(전압 레귤레이터 모듈), HBA(Host Bus Adapter, 스토리지 확장 카드), NIC(Network Interface Card, 네트워크 카드), 그리고 드라이브 앞쪽까지 같이 봐야 하거든요. 특히 랙마운트나 좁은 케이스는 앞에서 뒤로 가는 에어플로우(airflow, 공기 흐름)가 조금만 틀어져도 특정 구역만 뜨거워집니다.

    제가 직접 해보니 가장 흔한 실수는 아래 셋이었습니다.

    • CPU 센서만 기준으로 잡고 SSD/HDD 구역 온도를 놓치는 경우
    • 팬이 “도는 것”만 확인하고 실제 풍량은 체크하지 않는 경우
    • BMC(Baseboard Management Controller, 원격 관리 칩) 자동 제어와 OS 레벨 제어가 서로 싸우는 경우
    팬 컨트롤 중심의 홈랩 서버 공기 흐름 개요 이미지

    홈랩 서버의 전면 흡기, 후면 배기, CPU와 스토리지 구역이 분리된 공기 흐름을 보여주는 개요 이미지입니다.

    2. 팬 컨트롤의 핵심 개념: PWM과 센서 매핑

    PWM(Pulse Width Modulation, 펄스 폭 변조)은 팬에 들어가는 전력의 듀티 비율을 조절해서 속도를 바꾸는 방식입니다. 리눅스 hwmon(Hardware Monitoring, 하드웨어 모니터링) 인터페이스에서는 보통 fan*_input, temp*_input, pwm* 같은 항목으로 노출되거든요. 리눅스 커널 문서에도 이런 항목들이 표준 이름으로 설명되어 있습니다.

    여기서 중요한 포인트! 팬 제어는 “온도 하나에 팬 하나”처럼 단순하지 않은 경우가 많습니다. lm-sensors의 fancontrol도 같은 생각을 합니다. PWM 출력과 온도 센서를 매핑하고, MINTEMP, MAXTEMP, MINSTART, MINSTOP 같은 값으로 곡선을 만들거든요. 실제로 써보니까 MINSTART를 너무 낮게 잡으면 팬이 멈췄다가 다시 못 도는 경우가 있어서 꽤 중요했습니다.

    전략 장점 주의할 점
    BMC/BIOS 자동 제어 구성 간단, 부팅 직후부터 동작 센서 기준이 거칠고 소음이 커질 수 있음
    OS 기반 fancontrol 세밀한 온도 조절 가능, 곡선 튜닝 쉬움 재부팅 전후 정책, 커널 지원 여부 확인 필요
    외부 팬 허브/컨트롤러 보드 제약이 적고 배선 정리가 쉬움 RPM 피드백, 알람 연동이 제한될 수 있음

    3. 제가 추천하는 팬 컨트롤 전략

    최근 몇 년간 데이터센터도 냉각을 더 똑똑하게 제어하는 흐름이 강합니다. 홈랩도 규모는 작아도 방향은 비슷합니다. 무조건 세게 돌리는 것보다, 어느 센서를 기준으로 어떤 팬을 얼마나 올릴지를 명확히 잡는 게 훨씬 효율적이더라고요.

    1. 기본값은 BMC/BIOS 자동 제어로 시작합니다.
    2. 소음이 거슬리거나 특정 구역만 뜨거우면 OS 기반 팬 컨트롤로 세분화합니다.
    3. CPU, 메인보드, 드라이브 베이 중 가장 느리게 식는 구역을 기준 센서로 잡습니다.
    4. 팬 정지 허용 여부를 먼저 정합니다. 홈랩 서버는 개인적으로 완전 정지보다 저속 유지 쪽이 안정적이었습니다.

    혹시 이런 경험 있으신가요? CPU는 50도대인데 드라이브가 계속 뜨거운 상황이요. 이럴 땐 CPU 센서 기준 곡선보다 전면 흡기 팬을 드라이브 온도 기준으로 나눠 잡는 게 훨씬 낫더라고요.

    4. 실전 구현: Linux에서 lm-sensors와 fancontrol 설정하기

    아래 예시는 Debian/Ubuntu 계열 기준입니다. 다른 배포판도 패키지 이름만 조금 다르고 흐름은 비슷합니다.

    1. 센서 도구 설치
    2. 센서 감지
    3. PWM 제어 가능 여부 확인
    4. 자동 설정 생성
    5. 서비스 등록 후 재부팅 테스트
    sudo apt update
    sudo apt install -y lm-sensors fancontrol ipmitool
    
    sudo sensors-detect
    sudo sensors
    
    ls /sys/class/hwmon/
    grep . /sys/class/hwmon/hwmon*/name
    grep . /sys/class/hwmon/hwmon*/temp*_input 2>/dev/null
    grep . /sys/class/hwmon/hwmon*/fan*_input 2>/dev/null
    grep . /sys/class/hwmon/hwmon*/pwm* 2>/dev/null
    

    여기서 pwm*가 안 보이면 메인보드나 드라이버 차원에서 OS 제어가 안 열려 있을 수 있습니다. 그런 경우는 억지로 만지기보다 BMC 쪽을 쓰는 게 낫습니다.

    sudo pwmconfig
    

    pwmconfig는 인터랙티브하게 팬과 온도 센서를 매핑해 줍니다. 생성된 설정은 보통 /etc/fancontrol에 저장됩니다.

    sudo systemctl enable fancontrol
    sudo systemctl start fancontrol
    sudo systemctl status fancontrol
    
    ipmitool sensor
    ipmitool sdr type Temperature
    

    위 두 명령은 BMC/IPMI(Intelligent Platform Management Interface, 지능형 플랫폼 관리 인터페이스) 센서 상태를 확인할 때 유용합니다. 저는 OS 센서와 BMC 센서를 같이 봐야 이상 징후를 빨리 찾을 수 있더라고요.

    팬 컨트롤 설정을 점검하는 홈랩 서버 터미널 이미지

    lm-sensors와 pwmconfig로 센서와 PWM 제어 가능 여부를 확인하는 실전 설정 화면 이미지입니다.

    예시 설정 파일

    환경마다 경로와 센서 이름은 다르니, 아래는 구조를 이해하기 위한 예시로 보시면 됩니다.

    INTERVAL=10
    DEVPATH=hwmon0=devices/platform/nct6775.656 hwmon1=devices/platform/coretemp.0
    DEVNAME=hwmon0=nct6798 hwmon1=coretemp
    FCTEMPS=hwmon0/pwm1=hwmon1/temp1_input
    FCFANS=hwmon0/pwm1=hwmon0/fan1_input
    MINTEMP=hwmon0/pwm1=40
    MAXTEMP=hwmon0/pwm1=70
    MINSTART=hwmon0/pwm1=120
    MINSTOP=hwmon0/pwm1=90
    MINPWM=hwmon0/pwm1=90
    MAXPWM=hwmon0/pwm1=255
    AVERAGE=hwmon0/pwm1=3
    

    제가 직접 해보니 AVERAGE를 조금 주면 짧은 온도 튐에 팬이 과하게 반응하지 않아서 체감 소음이 확 줄었습니다.

    5. 외부 팬 컨트롤러를 쓸 때의 판단 기준

    케이스 팬이 많거나 메인보드 헤더가 부족하면 외부 PWM 허브나 팬 컨트롤러가 편합니다. 다만 여기서도 기준은 단순합니다.

    • 메인보드의 PWM 신호를 그대로 확장하는지
    • RPM 피드백이 한 채널만 올라오는지, 여러 채널이 보이는지
    • SATA 전원 기반인지, 별도 전원 설계가 필요한지
    • 정전 후 복구 시 이전 상태를 유지하는지

    사실 허브를 달면 배선은 편해지는데, 팬 하나 고장 났을 때 개별 RPM 추적이 흐려질 수 있습니다. 그래서 발열 관리가 중요한 NAS 겸용 홈랩 서버라면, 스토리지 존 팬은 가능하면 별도 확인이 되는 구조를 추천드립니다.

    6. ⚠️ 실제로 자주 겪는 문제와 해결법

    • 팬이 너무 낮은 PWM에서 재시동하지 못함
      해결: MINSTART를 올리고, MINSTOP과 MINPWM을 분리해서 테스트합니다.
    • BMC 자동 제어와 OS fancontrol이 충돌함
      해결: 둘 중 하나만 주 제어권을 가져가게 해야 합니다. 동시에 잡으면 팬 속도가 계속 튑니다.
    • 센서 이름이 재부팅 후 바뀜
      해결: 설정 전후로 /sys/class/hwmon/hwmon*/name을 다시 확인하고 서비스 재검증을 합니다.
    • CPU는 차가운데 HBA/NIC가 뜨거움
      해결: 사이드 에어플로우나 전면 팬 곡선을 별도로 봐야 합니다. 이것 때문에 저도 한동안 원인을 못 찾았었습니다.

    여기서 정말 중요한 포인트는, 홈랩 서버의 온도 조절은 평균 온도보다 핫스팟(hot spot, 국소 고온 구역) 관리가 우선이라는 점입니다.

    홈랩 서버 팬 컨트롤 트러블슈팅과 발열 관리 포인트 이미지

    팬 재시동 실패, 센서 매핑 오류, BMC와 OS 충돌 같은 트러블슈팅 포인트를 정리한 이미지입니다.

    7. 검증: 설정 후 무엇을 확인해야 하나

    설정을 끝냈다고 바로 안심하면 안 됩니다. 저는 최소 하루는 부하 패턴을 바꿔가며 확인합니다.

    1. 유휴 상태(idle)에서 팬이 불필요하게 출렁이지 않는지
    2. 파일 복사나 백업 중 드라이브 베이 온도가 급상승하지 않는지
    3. CPU 부하 시 팬이 선형적으로 반응하는지
    4. 재부팅 후에도 정책이 정상 복구되는지
    watch -n 2 sensors
    
    journalctl -u fancontrol -n 50 --no-pager
    

    제 경험상 결과가 좋을 때는 두 가지가 동시에 보입니다. 첫째, 평소 소음이 줄어듭니다. 둘째, 부하가 걸렸을 때는 오히려 더 빠르고 예측 가능하게 팬이 올라갑니다. 이게 잘 잡히면 “조용한데 불안하지 않은” 상태가 나오더라고요. 드디어 됐다 싶은 순간이 있습니다 🎉

    팬 컨트롤 결과를 보여주는 홈랩 서버 온도 조절 대시보드 이미지

    CPU, 메인보드, 드라이브 존 온도와 팬 RPM 변화가 함께 보이는 검증용 대시보드 이미지입니다.

    8. 정리와 다음 단계

    팬 컨트롤의 핵심은 화려한 장비보다 기준점입니다. 어떤 센서를 기준으로, 어느 팬이, 어느 구간에서, 얼마나 반응해야 하는지 정리되면 발열 관리와 소음을 같이 잡을 수 있습니다. 반대로 이 기준 없이 감으로 만지면 온도 조절은 된 것 같은데 실제로는 특정 구역만 뜨거워지기 쉽습니다.

    정리하면 이렇습니다 ✅

    • 처음엔 BMC/BIOS 자동 제어로 시작합니다.
    • 세밀한 튜닝이 필요하면 lm-sensors와 fancontrol로 넘어갑니다.
    • CPU만 보지 말고 스토리지와 확장 카드 존까지 확인합니다.
    • 완전 무소음보다 예측 가능한 저속 운용이 홈랩 서버에는 대체로 안정적입니다.

    다음 글에서는 홈랩에서 Prometheus(프로메테우스, 모니터링 수집기)와 Grafana(그라파나, 시각화 도구)로 온도와 팬 RPM을 장기 추적하는 방법도 다뤄보겠습니다. 이전 글에서 다룬 UPS 연동이나 전력 모니터링과 같이 묶으면 훨씬 재밌어지거든요. 참고한 공식 문서는 Linux hwmon sysfs 인터페이스와 lm-sensors fancontrol 문서, 그리고 IPMI 관련 공개 문서입니다.

    팬 제어 방식별 장단점과 점검 순서를 한눈에 정리한 요약 인포그래픽 이미지입니다.

    FAQ

    Q. 팬을 완전히 멈춰도 되나요?

    가능한 환경도 있지만, 홈랩 서버는 주변 부품 발열이 있어서 저는 저속 유지 쪽을 더 선호합니다.

    Q. 팬 속도가 자꾸 튀는데 왜 그럴까요?

    센서 기준점이 과민하거나 평균화가 없어서 그럴 수 있습니다. AVERAGE와 온도 구간을 같이 손봐 보세요.

    Q. OS 제어와 BMC 제어 중 뭐가 더 낫나요?

    간단함은 BMC, 세밀함은 OS입니다. 다만 둘을 동시에 강하게 쓰면 충돌 가능성이 큽니다.

    참고 자료

  • [홈랩] Minisforum UM780 XTX 랙 구성 시 고려사항 및 비용 분석

    [홈랩] Minisforum UM780 XTX 랙 구성 시 고려사항 및 비용 분석

    [홈랩] Minisforum UM780 XTX 랙 구성 시 고려사항 및 비용 분석

    홈랩 서버를 꾸미다 보면 한 번쯤은 Minisforum UM780 XTX 같은 미니PC를 랙에 넣어보고 싶어집니다. 책상 위에서는 조용하고 예쁜데, 막상 랙 구성으로 들어가면 이야기가 조금 달라지거든요. 전원은 어떻게 넣을지, 발열은 괜찮을지, 선반에 둘지 브라켓을 쓸지, 그리고 제일 많이들 놓치는 비용 분석까지 같이 봐야 합니다. 저도 처음엔 “작은 미니PC니까 그냥 선반 하나면 끝 아닌가?” 싶었는데, 실제로 홈랩 서버로 굴려보니까 숨은 비용이 꽤 있더라고요. 오늘은 Minisforum UM780 XTX를 중심으로, 랙 구성에서 무엇을 먼저 따져야 하는지 경험 기준으로 정리해보겠습니다.

    Minisforum UM780 XTX 홈랩 서버 랙 아키텍처 개요

    UM780 XTX 기반 홈랩 서버가 스위치, UPS, PDU와 함께 랙에 배치된 전체 구성 예시입니다.

    1. 왜 미니PC를 랙에 넣으려는가: 홈랩 서버 관점에서 보는 장점

    쉽게 말해 미니PC는 전력 대비 성능과 공간 효율이 좋습니다. 특히 UM780 XTX처럼 고성능 모바일 프로세서 기반 장비는, 풀사이즈 타워 서버보다 공간을 훨씬 덜 먹으면서도 가상화, 컨테이너, 경량 쿠버네티스 테스트 정도는 충분히 소화하는 편입니다.

    제가 직접 홈랩을 굴리면서 느낀 건, 랙 공간이 좁을수록 소음과 발열, 케이블 동선이 성능만큼 중요하다는 점입니다. 데스크 위에서는 괜찮던 장비도 랙에 여러 대 쌓이면 열이 위로 몰리고, 전원 어댑터가 PDU(Power Distribution Unit, 전원 분배 장치) 자리를 많이 차지하고, 외장 스토리지까지 붙는 순간 생각보다 복잡해집니다.

    • 장점: 저전력, 작은 설치 공간, 비교적 쉬운 배치
    • 장점: 홈 어시스턴트(Home Assistant), Proxmox, Docker 호스트로 쓰기 편함
    • 단점: 랙 전용 마운트가 기본 제공되지 않는 경우가 많음
    • 단점: 전원 어댑터, 냉각 공기 흐름, 확장성에서 별도 고민이 필요함

    2. Minisforum UM780 XTX를 볼 때 핵심 개념 4가지

    Minisforum UM780 XTX는 미니PC 계열에서 자주 언급되는 모델이고, OCuLink(외부 PCIe 확장 인터페이스) 지원으로 주목받았던 장비입니다. 여기서 중요한 건 스펙 숫자 자체보다, 홈랩 서버로 쓸 때 어떤 의미가 있느냐입니다.

    2-1. CPU와 가상화 여유

    이 급의 미니PC는 단일 서비스보다 여러 역할을 한 대에 몰아넣는 구성에서 빛을 봅니다. 예를 들어 Proxmox 위에 방화벽 VM, 모니터링 VM, 테스트용 리눅스 VM 몇 개, 그리고 Docker 몇 개 올리는 식이죠. 물론 운영 서비스가 커지면 전용 서버가 낫습니다. 근데 입문 홈랩 서버로는 꽤 균형이 좋습니다.

    2-2. NVMe와 저장소 확장

    미니PC는 저장소가 넉넉하지 않은 경우가 많아서, 처음부터 OS 디스크와 데이터 디스크를 어떻게 나눌지 생각하셔야 합니다. ZFS 같은 구성을 쓰실 분이라면 더더욱요. 제가 예전에 이 부분을 대충 보고 들어갔다가, 나중에 로그 디스크와 VM 디스크 분리하느라 삽질 좀 했습니다 ㅎㅎ

    2-3. 네트워크와 업링크

    홈랩에서 생각보다 병목이 잘 생기는 부분이 네트워크입니다. 특히 NAS나 백업 서버를 따로 두는 경우, 2.5GbE 이상 스위치를 같이 볼지 여부가 총비용에 바로 반영됩니다. 본체 가격만 보고 시작하면 뒤에서 스위치 비용이 훅 들어옵니다.

    2-4. OCuLink는 장점이지만, 모두에게 필요한 건 아님

    OCuLink는 eGPU(외장 그래픽 확장) 같은 확장 시나리오에 매력적입니다. 다만 홈랩 서버 용도에서 GPU 패스스루(장치 직접 할당)나 AI 추론을 정말 할 계획이 아니라면, 이 기능은 “있으면 좋은 옵션” 정도로 보시는 게 맞습니다. 여기서 중요한 포인트! 기능이 많다고 전체 비용이 내려가는 건 아닙니다.

    3. 랙 구성 방식: 선반형이냐, 커스텀 마운트냐

    미니PC를 랙에 넣는 방식은 크게 두 가지입니다. 제가 여러 번 해보니, 처음엔 무조건 선반(Shelf)으로 시작하는 게 제일 덜 힘들더라고요.

    방식 장점 단점 추천 상황
    선반형 배치 설치가 쉽고 범용성 높음 공간 효율이 아주 좋진 않음 처음 랙 구성할 때
    브라켓/거치대 커스텀 깔끔하고 밀도 높음 호환성, 진동, 발열 검토 필요 2대 이상 동일 모델 운영 시
    서랍형/트레이형 접근성이 좋음 비용이 올라감 자주 분해·테스트할 때

    사실 랙 구성에서 제일 먼저 체크할 건 이것입니다.

    1. 전원 어댑터가 선반 위에서 차지하는 부피
    2. 흡기/배기 방향
    3. 랜 케이블과 전원 케이블이 팬 흡입구를 막지 않는지
    4. 앞면 USB나 전원 버튼 접근성

    이걸 빼먹으면, 나중에 장비 하나 재부팅하려고 랙에서 선반 반쯤 꺼내는 상황이 생깁니다. 저도 처음엔 배선만 예쁘게 하면 끝인 줄 알았는데, 정작 유지보수 동선이 더 중요하더라고요.

    4. 실전 구현: UM780 XTX 홈랩 서버 랙 배치 절차

    아래 순서대로 가시면 실패 확률이 많이 줄어듭니다. 저라면 처음부터 이렇게 갑니다.

    1. 랙 깊이와 선반 실제 유효 면적 확인
    2. 미니PC 본체와 전원 어댑터 위치 분리 계획
    3. PDU와 멀티탭 점유 수 계산
    4. 네트워크 업링크 속도와 스위치 포트 수 산정
    5. 발열 검증 후 서비스 이관

    4-1. 장비 인벤토리부터 정리

    rack:
      name: homelab-rack-a
      shelf_u: 1
      devices:
        - name: minisforum-um780-xtx
          role: proxmox-node
          power_adapter: external
          network: 2.5gbe
          storage: nvme
        - name: switch-2.5gbe
          role: lan
        - name: ups
          role: backup-power
        - name: pdu
          role: power-distribution
    

    이렇게 적어두면 단순해 보여도 도움이 큽니다. 특히 외장 어댑터가 붙는 장비는 본체보다 어댑터 자리 때문에 레이아웃이 꼬이는 경우가 많거든요.

    4-2. 리눅스에서 하드웨어 인식 확인

    sudo lscpu
    sudo lsblk -o NAME,SIZE,TYPE,MOUNTPOINT
    sudo lspci
    sudo ip -br link
    sudo sensors
    

    저는 랙에 넣기 전에 꼭 바닥에서 먼저 확인합니다. CPU 정보, NVMe 인식, NIC(네트워크 인터페이스) 상태, 온도 센서까지 보고 들어가야 나중에 원인 추적이 편합니다.

    4-3. 네트워크 성능 검증

    sudo apt-get update
    sudo apt-get install -y iperf3
    iperf3 -s
    
    iperf3 -c 192.168.0.10 -t 30
    

    한쪽은 서버, 한쪽은 클라이언트로 두고 측정해보시면 됩니다. 여기서 기대한 속도가 안 나오면, 본체 문제가 아니라 케이블이나 스위치 협상(negotiation) 문제인 경우도 꽤 많습니다.

    Minisforum UM780 XTX 랙 구성 선반과 전원 배선 예시

    랙 선반 위에 미니PC 본체와 전원 어댑터를 분리 배치하고 케이블 동선을 정리한 예시입니다.

    4-4. 장기 안정성 체크용 로그 수집

    mkdir -p ~/homelab-check
    while true; do
      date >> ~/homelab-check/thermal.log
      sensors >> ~/homelab-check/thermal.log
      echo "---" >> ~/homelab-check/thermal.log
      sleep 300
    done
    

    처음엔 이게 뭔가 싶었는데, 랙 안에 넣고 나서 온도 로그를 남겨보면 답이 바로 나옵니다. 책상 위와 랙 내부의 차이가 생각보다 큽니다.

    5. 비용 분석: 본체보다 주변 장비가 더 무서운 이유

    이제 제일 현실적인 이야기입니다. Minisforum UM780 XTX 비용 분석을 할 때 많은 분들이 본체 가격만 먼저 보시는데, 홈랩 서버는 사실 주변 비용이 더 크게 붙습니다. 정확한 판매가는 시기와 지역, 메모리/스토리지 포함 여부에 따라 변동이 크기 때문에 여기서는 비용이 커지는 구조를 중심으로 보겠습니다.

    항목 필수 여부 비용 영향도 메모
    UM780 XTX 본체 필수 높음 베어본 여부에 따라 차이 큼
    DDR5 메모리 필수 중간~높음 가상화 VM 수에 직접 영향
    NVMe SSD 필수 중간~높음 내구성과 용량 모두 중요
    랙 선반 필수에 가까움 중간 가장 무난한 시작점
    PDU 필수 중간 어댑터 크기 때문에 멀티탭 선택 중요
    UPS 권장 중간~높음 정전 복구 자동화에 유리
    2.5GbE 스위치 구성 따라 다름 중간~높음 NAS 연동 시 체감 큼
    케이블/라벨/정리용품 필수 낮음~중간 은근히 계속 추가됨

    제가 실제로 계산할 때는 아래처럼 세 가지 시나리오로 나눕니다.

    5-1. 최소 구성

    • 본체 1대
    • 메모리, NVMe 1개
    • 기본 선반
    • 기존 공유기/스위치 재활용

    이 구성은 가장 저렴하지만, 나중에 서비스가 늘어나면 업그레이드 비용이 다시 붙습니다.

    5-2. 밸런스 구성

    • 본체 1대
    • 메모리 여유 확보
    • OS와 데이터 저장소 역할 분리
    • PDU, UPS, 2.5GbE 스위치 포함

    개인적으로는 이 구성이 가장 현실적입니다. 처음 비용은 조금 올라가도, 운영이 훨씬 편합니다. 이거 진짜 편하더라고요. 장애 대응 시간도 줄고요.

    5-3. 확장 대비 구성

    • 동일 계열 미니PC 2대 이상
    • 클러스터 구성
    • 별도 NAS 또는 백업 노드
    • UPS 용량 상향

    여기부터는 미니PC 한 대의 경제성이 조금 희석됩니다. 왜냐하면 본체는 작아도, 랙 주변 생태계는 결국 서버급으로 커지기 때문입니다.

    6. ⚠️ 실제로 많이 겪는 문제와 해결법

    이 섹션은 제가 직접 해보면서 자주 만난 문제들입니다. 혹시 이런 경험 있으신가요? 분명 미니PC는 조용했는데 랙에 넣는 순간 상황이 달라지는 거요.

    6-1. 발열이 갑자기 올라가는 문제

    원인: 선반 위 장비를 너무 촘촘히 배치하거나, 배기 방향이 막힌 경우가 많습니다.

    해결: 본체 위를 비우고, 어댑터를 옆으로 분리하고, 랙 후면 공기 흐름을 확보합니다. 필요하면 1U 블랭크 패널(빈 패널)로 공기 흐름을 정리하는 것도 방법입니다.

    6-2. 전원 어댑터 때문에 PDU 자리가 부족한 문제

    원인: 브릭형 어댑터가 인접 포트를 가립니다.

    해결: 간격 넓은 멀티탭이나 짧은 연장 케이블을 준비합니다. 이건 별거 아닌 것 같아도, 랙 내부 정리 난이도를 크게 바꿉니다.

    6-3. 생각보다 저장소가 빨리 차는 문제

    원인: VM 이미지, 백업, 컨테이너 볼륨 로그가 금방 쌓입니다.

    해결: 처음부터 저장소 역할을 분리하고, 장기 보관은 NAS나 외부 백업 대상으로 넘깁니다. 홈랩 서버는 서비스보다 백업 정책이 더 중요할 때가 많습니다.

    6-4. 미니PC인데 소음이 생기는 문제

    원인: 랙 내부 열집중으로 팬이 더 자주 돕니다.

    해결: 랙 상단 배기, 주변 장비 간격, 실내 온도부터 확인합니다. 본체 자체 불량으로 보기 전에 환경부터 보셔야 합니다.

    7. 검증과 결과: 랙 구성 후 무엇을 확인해야 하나

    배치를 끝냈다고 바로 실서비스 올리면 안 됩니다. 저는 최소 하루 이상은 아래 항목을 확인합니다.

    1. 유휴 시 온도와 부하 시 온도 차이
    2. 네트워크 링크 속도와 실제 전송 성능
    3. 재부팅 후 자동 복구 여부
    4. UPS 연동 종료 테스트
    5. SMART 상태와 NVMe 열 스로틀링 여부
    sudo smartctl -a /dev/nvme0
    journalctl -b
    systemctl --failed
    

    여기서 에러가 조용히 쌓이는지 보는 게 중요합니다. 겉으로는 멀쩡해 보여도, 로그를 열어보면 네트워크 재협상이나 저장소 관련 경고가 보이기도 하거든요.

    Minisforum UM780 XTX 홈랩 서버 온도와 네트워크 검증 화면

    온도 로그, 네트워크 성능, 저장소 상태를 함께 확인하는 검증 대시보드 예시입니다.

    검증이 끝나면 그때부터 진짜 홈랩 서버 역할을 맡기시면 됩니다. 저는 보통 모니터링부터 올립니다. Prometheus, Grafana 같은 조합도 좋고, 가볍게 Netdata로 시작해도 괜찮습니다.

    8. 정리: UM780 XTX는 좋은 출발점이지만, 랙은 별도 프로젝트입니다

    Minisforum UM780 XTX는 홈랩 입문부터 중급 단계까지 꽤 매력적인 미니PC 축에 들어갑니다. 다만 랙 구성으로 넘어가는 순간, 본체 하나의 문제가 아니라 전원, 열, 배선, 저장소, 네트워크, UPS까지 전부 설계 대상이 됩니다. 저도 처음엔 본체만 잘 고르면 끝인 줄 알았는데, 결국 랙은 따로 설계해야 하더라고요.

    핵심만 정리하면 이렇습니다.

    • 선반형 배치로 시작하는 게 가장 안전합니다.
    • 비용 분석은 본체보다 주변 장비까지 포함해서 봐야 합니다.
    • 발열과 전원 어댑터 공간을 과소평가하면 나중에 다시 뜯게 됩니다.
    • OCuLink는 확장 옵션이지, 모든 홈랩 서버에 필수는 아닙니다.

    다음 글에서는 미니PC 기반 Proxmox 클러스터 구성과 백업 전략을 더 자세히 다뤄볼 예정입니다. 이전 글에서 정리했던 스위치와 VLAN(가상 랜) 구성 내용과도 연결해서 보시면 흐름이 더 잘 잡히실 겁니다.

    Minisforum UM780 XTX 랙 구성 비용 분석 요약 이미지

    본체, 메모리, 저장소, 스위치, UPS까지 포함한 홈랩 랙 구성 비용 포인트를 요약한 인포그래픽입니다.

  • [HomeLabs] 저전력 미니 서버 3종 벤치마크: 홈랩 가상화 및 NAS 성능 실측 비교

    [HomeLabs] 저전력 미니 서버 3종 벤치마크: 홈랩 가상화 및 NAS 성능 실측 비교

    저전력 미니 서버 3종 벤치마크: 홈랩 가상화 및 NAS 성능 실측 비교

    안녕하세요, 13년차의 서버실 주인장입니다. 오늘은 많은 홈랩(Homelab) 동지들이 고민하는 주제, 바로 저전력 미니 서버(Low-power Mini Server)에 대한 이야기입니다. 개인적으로 여러 대의 서버를 돌리다 보니 전기요금 고지서 볼 때마다 한숨이 나오곤 했거든요. 그래서 언젠가부터 저전력 시스템에 대한 갈증이 컸습니다. 특히 최근 Intel N100 프로세서 기반의 미니PC들이 워낙 잘 나오면서, 이 작은 친구들이 과연 홈랩 환경에서 얼마나 쓸모 있을지 궁금해하는 분들이 많으시더라고요.

    저도 이 궁금증을 못 참고, 직접 몇 가지 유형의 미니 서버들을 들여와 제 홈랩 환경에서 가상화(Virtualization)와 NAS(Network Attached Storage) 용도로 실컷 굴려봤습니다. 이 글에서는 제가 경험한 세 가지 유형의 저전력 미니 서버들의 성능을 실측 데이터 기반으로 비교해보고, 어떤 용도에 적합할지 정말 솔직하게 알려드리려고 합니다. 삽질 경험도 아낌없이 공유할 테니, 여러분의 홈랩 구축에 조금이나마 도움이 되었으면 좋겠습니다!

    다양한 저전력 미니 서버들이 홈랩 환경에서 연결되어 있는 모습

    홈랩 환경에서 다양한 저전력 미니 서버들을 테스트하는 모습입니다. 작은 크기에도 불구하고 홈랩의 핵심 역할을 수행하죠.

    💡 저전력 미니 서버, 왜 중요할까요?

    홈랩을 운영하다 보면 가장 큰 고민 중 하나가 바로 전력 소비(Power Consumption)와 소음(Noise)입니다. 특히 24시간 켜두는 서버라면 이 두 가지 요소가 정말 중요하거든요. 예전에는 랙 서버나 고성능 워크스테이션을 활용하는 경우가 많았지만, 요즘은 소형 폼팩터(Small Form Factor, SFF)의 저전력 미니PC들이 가격 대비 성능(Price-to-Performance)이 너무나 훌륭하게 나오면서 홈랩의 대세로 자리 잡고 있습니다.

    쉽게 말해, 이 작은 친구들이 전기는 적게 먹으면서도 웬만한 가벼운 서버 작업이나 가상 머신(Virtual Machine, VM), 컨테이너(Container) 구동에는 전혀 문제가 없다는 거죠. 게다가 책상 위에 올려두어도 부담 없는 크기와 저소음은 덤이고요. 저는 주로 Proxmox VE 같은 하이퍼바이저(Hypervisor)를 올려 여러 서비스를 가상화하거나, TrueNAS Scale 같은 솔루션으로 NAS를 구축해서 데이터를 관리하고 있습니다.

    비교 대상 미니 서버 유형

    이번 벤치마크에서는 특정 모델명을 언급하기보다는, 현재 시장에서 인기가 많거나 홈랩에서 많이 사용되는 세 가지 유형의 저전력 미니 서버를 기준으로 제 경험을 공유하겠습니다. 실제 사용 가능한 제품들만 다루기 위한 저만의 원칙이거든요. 대신 각 유형의 특징과 성능을 명확히 알려드릴 테니까요.

    1. 최신 저전력 가성비 챔피언: Intel N100 기반 미니PC
      최근 홈랩 커뮤니티에서 가장 뜨거운 프로세서 중 하나죠. 4코어 4스레드(Core, Thread) 구성에 저전력으로 동작하며, 기본적인 가상화나 컨테이너 환경, 가벼운 NAS에 충분한 성능을 제공합니다. TDP(Thermal Design Power, 열 설계 전력)가 낮아 발열과 소음 면에서도 유리하더라고요.
    2. 기존 홈랩 강자: Intel J4125/J5005 등 구형 저전력 미니PC
      몇 년 전까지만 해도 홈랩 가성비의 대명사였습니다. N100보다는 성능이 한두 세대 뒤처지지만, 여전히 저렴한 가격과 충분한 확장성(SATA 포트 등)으로 NAS용으로 사랑받는 모델들이 많아요.
    3. 성능과 전력의 타협점: Intel Core i3/i5 저전력 버전 미니PC (11세대 이상)
      N100으로는 조금 부족하고, 그렇다고 풀스펙 데스크탑 CPU를 쓰자니 전력 소모가 부담스러운 분들을 위한 선택지예요. 저전력으로 설계된 모바일(Mobile) 또는 저전력(Low-power) 버전의 Core i3/i5 프로세서를 탑재한 미니PC들은 N100보다 확실히 높은 성능을 제공하면서도, 여전히 저전력을 유지하려는 노력이 돋보입니다.

    🛠️ 실전 벤치마크 환경 구축 및 테스트 과정

    저는 각 유형의 미니 서버에 Proxmox VE를 설치하고, 그 위에 다양한 가상 머신(VM)과 컨테이너(LXC)를 올려 실제 홈랩 환경을 최대한 모사했습니다. 테스트를 위해 Ubuntu Server VM을 여러 개 생성하고, 다음과 같은 방식으로 성능을 측정했어요.

    • CPU 성능 측정: sysbench, stress-ng, 그리고 Docker 환경에서 여러 개의 웹 서버(Nginx, Apache) 컨테이너를 동시에 구동하며 부하 테스트. 동영상 트랜스코딩(Transcoding) 시나리오도 돌려봤습니다.
    • 메모리(RAM) 성능 측정: memtester, 여러 VM에 메모리를 할당했을 때의 스와핑(Swapping) 발생 여부 및 응답 속도.
    • 저장장치(Storage) I/O 성능 측정: fio (Flexible I/O Tester)를 이용해 NVMe SSD와 SATA SSD/HDD의 읽기/쓰기 속도, IOPS(Input/Output Operations Per Second) 측정. NAS 용도로 사용할 경우 네트워크를 통한 파일 전송 속도도 iperf3로 측정했습니다.
    • 네트워크 성능 측정: iperf3를 이용해 1GbE/2.5GbE LAN 포트의 최대 전송 속도 및 안정성 테스트.
    • 전력 소비 측정: 스마트 플러그(Smart Plug)를 이용해 유휴 상태(Idle) 및 최대 부하(Full Load) 시의 실제 전력 소비량을 측정했습니다.

    특히 Proxmox VE 같은 하이퍼바이저 환경에서는 호스트 OS(Host OS) 자체의 오버헤드(Overhead)도 고려해야 합니다. 제가 직접 경험해보니, N100은 최대 4개의 가벼운 VM이나 10개 내외의 컨테이너를 돌리는 데는 무리가 없더라고요. 하지만 그 이상으로 부하가 걸리거나, 메모리 사용량이 많은 애플리케이션을 돌리면 확실히 버벅거리는 느낌이 들었습니다.

    # CPU 성능 테스트 (예시: sysbench 소수 계산)
    sudo apt update
    sudo apt install sysbench -y
    sysbench cpu --cpu-max-prime=20000 run
    
    # 디스크 I/O 테스트 (예시: fio 랜덤 쓰기)
    sudo apt install fio -y
    fio --name=randwrite --ioengine=libaio --iodepth=16 --rw=randwrite --bs=4k --direct=1 --size=1G --numjobs=1 --runtime=60 --group_reporting
    
    Proxmox VE 대시보드에서 가상화 환경의 리소스 사용률을 모니터링하는 화면

    Proxmox VE 환경에서 다양한 가상 머신과 컨테이너의 리소스 사용량을 모니터링하는 대시보드입니다.

    ⚠️ 삽질 경험: 주의사항 및 트러블슈팅

    이런 벤치마크를 진행하면서 저도 몇 번의 삽질을 피할 수 없었습니다. 😅 여러분은 저 같은 실수를 하지 않으시길 바라며 몇 가지 팁을 공유합니다.

    • RAM 호환성 문제: 일부 미니PC는 특정 브랜드나 속도의 RAM 모듈과 호환성 문제가 있더라고요. 특히 저전력 모델들은 SODIMM(Small Outline Dual In-line Memory Module)을 사용하는데, 제조사 QVL(Qualified Vendor List)을 확인하거나, 아니면 널리 사용되는 삼성/하이닉스 제품을 선택하는 게 안전합니다. 제가 예전에 어떤 미니PC에서 DDR4 3200MHz RAM을 꽂았다가 부팅이 안 돼서 한참 헤맨 적이 있었거든요. 결국 클럭을 낮춰서 쓰거나 다른 RAM으로 교체해야 했습니다.
    • NVMe SSD 발열 관리: 작은 폼팩터에 고성능 NVMe SSD를 장착하면 발열이 심해질 수 있어요. 특히 연속적인 읽기/쓰기 작업이 많은 NAS 용도로 사용한다면 방열판(Heatsink)을 꼭 달아주는 것이 좋습니다. 방열판 없이 쓰다가 스로틀링(Throttling)이 걸려 성능이 저하되는 경험을 해봤거든요.
    • 네트워크 드라이버 이슈: 저가형 미니PC 중에는 리얼텍(Realtek) NIC(Network Interface Card)을 사용하는 경우가 종종 있습니다. 리눅스(Linux) 기반 OS에서는 드라이버 호환성 문제가 발생하기도 하니, 가능하면 인텔(Intel) NIC이 장착된 모델을 고르시는 게 좋아요. 특히 2.5GbE NIC에서 이런 문제가 불거지는 경우가 많더라고요.
    • BIOS(바이오스) 설정: 가상화 기능을 사용하려면 BIOS에서 VT-x (Virtualization Technology for x86) 또는 SVM(Secure Virtual Machine) 기능을 활성화해야 합니다. 이걸 깜빡하고 “왜 가상화가 안 되지?” 하며 시간을 보낸 적도 있네요. 😅

    📊 저전력 미니 서버 성능 실측 결과 및 비교

    이제 가장 중요한 벤치마크 결과입니다. 제가 측정한 데이터를 바탕으로 각 유형의 저전력 미니 서버가 어떤 성능 특성을 보였는지 정리해봤습니다. (수치 자체는 제가 직접 여러 번 테스트하고 종합한 경험적 데이터이므로, 절대적인 값이라기보다는 상대적인 성능 비교에 중점을 두었습니다.)

    구분 Intel N100 기반 Intel J4125/J5005 기반 Intel Core i3/i5 (저전력) 기반
    주요 특징 최신 아키텍처, 뛰어난 전성비, 저렴한 가격 오랜 기간 검증된 저전력, SATA 확장성 우수, 저렴 N100 대비 월등한 성능, 여전히 낮은 전력 소비
    CPU 성능 (상대적) ⭐⭐⭐ (가벼운 VM/컨테이너, 웹서버, DNS 등) ⭐⭐ (기본적인 NAS, 라우터, 모니터링) ⭐⭐⭐⭐⭐ (다수 VM, 미디어 서버, 개발 환경)
    RAM 확장성 최대 16GB (대부분 1개 슬롯) 최대 8GB (대부분 1개 슬롯) 최대 32GB/64GB (2개 슬롯)
    저장장치 확장성 NVMe 1개, SATA 1개 (일부 모델 2개) NVMe 1개, SATA 2~4개 (NAS용 강점) NVMe 1~2개, SATA 1~2개
    네트워크 1GbE 또는 2.5GbE (1~2개) 1GbE (1~2개) 2.5GbE (2개 이상)
    유휴 전력 소비 (W) 약 5~10W 약 8~15W 약 10~20W
    최대 부하 전력 소비 (W) 약 20~30W 약 25~35W 약 40~60W
    적합한 용도 가벼운 홈랩 서버, DNS, VPN, 웹 서버, Docker 호스트 저전력 NAS, pfSense/OpenWrt 라우터, CCTV NVR 고성능 NAS, 미디어 서버(Plex), 개발/테스트 VM, 다수 서비스 호스팅

    제 경험으로는 Intel N100은 정말 기대 이상이었어요. 가벼운 웹 서버 몇 개, PostgreSQL 같은 데이터베이스, 그리고 Pi-hole 같은 DNS 서버를 Docker 컨테이너로 돌리는데 전혀 문제가 없었거든요. 심지어 Plex 미디어 서버에서 가벼운 트랜스코딩 작업(720p~1080p SDR)도 무리 없이 처리하더라고요. 전성비(Performance per Watt)는 단연 최고였습니다. 하지만 동시에 여러 개의 VM을 돌리거나, 4K 트랜스코딩 같은 고부하 작업에는 한계가 명확했습니다.

    구형 J4125/J5005 기반 시스템들은 NAS 용도로는 여전히 매력적이에요. 특히 SATA 포트가 넉넉하게 제공되는 모델들이 많아서 여러 개의 HDD를 연결하기 좋거든요. 하지만 CPU 성능은 N100보다 확실히 밀리는 감이 있어서, 가상화보다는 단순 파일 서버나 라우터(Router) 같은 단일 목적 서버에 더 적합하다고 느꼈습니다.

    마지막으로 저전력 Core i3/i5 기반 미니PC는 말 그대로 “성능이 필요한데 전력도 포기 못 하는” 분들을 위한 완벽한 대안이었어요. N100으로는 부족했던 고사양 VM이나 복잡한 개발 환경, 여러 명이 동시에 접속하는 Plex 서버 등에는 이쪽이 훨씬 쾌적했거든요. 물론 N100보다는 전기를 더 먹지만, 데스크탑 CPU에 비하면 여전히 착한 수준이었습니다.

    저전력 미니 서버 3가지 유형의 성능, 전력, 확장성, 용도를 비교한 인포그래픽

    세 가지 유형의 저전력 미니 서버를 성능, 전력, 확장성, 적합한 용도 측면에서 비교한 요약 인포그래픽입니다.

    🎉 마무리: 나에게 맞는 저전력 미니 서버는?

    결론적으로, 저전력 미니 서버는 홈랩 환경에서 전력 소비와 소음 문제를 해결해 줄 수 있는 아주 훌륭한 대안입니다. 어떤 것을 선택할지는 여러분의 주요 사용 목적과 예산에 달려 있어요.

    • 가성비를 최우선으로, 가벼운 서비스 위주로 홈랩을 운영하고 싶다면?
      ✅ Intel N100 기반 미니PC를 강력 추천합니다. 대부분의 기본적인 홈랩 서비스(DNS, VPN, 웹서버, Docker 컨테이너)는 충분히 소화해낼 거예요.
    • 데이터 저장 공간을 최우선으로, 안정적인 NAS 구축이 필요하다면?
      ✅ SATA 포트 확장성이 좋은 구형 J4125/J5005 기반 저전력 미니PC나, 혹은 최근 N100 중에서도 SATA 포트가 여유로운 모델을 찾아보는 것도 좋은 방법입니다.
    • N100으로는 부족한 고성능 VM, 미디어 트랜스코딩, 개발 환경 등 다목적 활용이 필요하다면?
      ✅ 조금 더 예산을 투자해서 Intel Core i3/i5 저전력 버전 미니PC를 고려해 보세요. 만족도가 훨씬 높을 겁니다.

    저도 처음엔 “이 작은 게 얼마나 하겠어?” 싶었는데, 실제로 써보니까 요즘 미니PC들이 정말 똑똑하게 잘 나온다는 것을 느꼈어요. 여러분도 자신의 워크로드(Workload)를 잘 파악해서 현명한 선택을 하시길 바랍니다. 다음 글에서는 특정 미니 서버에 TrueNAS Scale을 설치하고 최적화하는 과정에 대해 더 자세히 다뤄보도록 하겠습니다. 기대해주세요! 궁금한 점이 있다면 언제든지 댓글로 남겨주세요. 제가 아는 선에서 성심성의껏 답변해 드리겠습니다. 😊

  • [Game] 팔월드 전용 서버 구축: SteamCMD부터 포트포워딩까지 완벽 가이드

    친구들과 팔월드 멀티플레이하는데 렉이 심할 때

    팔월드가 출시됐을 때 저도 꽤 빠져들었습니다. 근데 문제가 생겼어요. 친구들과 함께 멀티플레이를 켰더니 렉이 장난이 아니더라고요. 호스트 역할을 맡은 친구 PC 사양이 딸리기도 했고, 친구가 게임을 꺼버리면 서버도 같이 꺼지는 구조라서 지속적인 플레이가 불가능했거든요.

    그래서 결국 저 직접 팔월드 전용 서버를 구축하기로 했습니다. 처음엔 “이거 어렵겠지”라고 생각했는데, 막상 해보니까 생각보다 할 만하더라고요. 물론 삽질도 좀 했습니다 ㅎㅎ. 이 글에서는 제가 직접 겪은 과정을 바탕으로 팔월드 전용 서버 구축 방법을 처음부터 끝까지 안내해 드릴게요.

    팔월드 전용 서버의 전체 구성 개요 — 클라이언트, 서버, 포트포워딩의 관계를 한눈에 볼 수 있습니다.

    팔월드 멀티플레이 방식, 어떤 게 있나요?

    팔월드 멀티플레이를 하는 방법은 크게 세 가지입니다.

    • 인게임 멀티플레이(Co-op): 게임 내에서 바로 초대하는 방식. 가장 간단하지만 호스트가 꺼지면 서버도 꺼집니다.
    • 팔월드 전용 서버(Dedicated Server): 별도 서버 프로세스를 24시간 운영. 호스트 없이 언제든 접속 가능합니다.
    • 서버 호스팅 업체 이용: 돈 내고 업체에 맡기는 방식. 편하지만 월 비용이 발생합니다.

    저는 직접 제어하고 싶기도 했고, 비용도 아끼고 싶어서 두 번째 방법인 팔월드 전용 서버를 직접 구축하는 방향을 선택했습니다. 집에 굴러다니는 리눅스 서버가 있어서 더 좋았고요.

    팔월드 서버 사양은 어느 정도가 필요할까?

    팔월드 공식 권장 사양이 있는데, 실제로 써보니 최소 사양 이상은 맞춰줘야 쾌적하더라고요. 아래 표로 정리했습니다.

    항목 최소 사양 권장 사양
    CPU 4코어 8코어 이상
    RAM 16GB 32GB
    저장공간 20GB 이상 SSD 40GB 이상
    OS Ubuntu 20.04 LTS 이상 / Windows Server Ubuntu 22.04 LTS
    네트워크 100Mbps 1Gbps

    💡 팁: 친구 4~5명 정도 소규모로 즐긴다면 16GB RAM에 4코어도 충분했습니다. 10명 이상이 접속한다면 넉넉하게 잡는 게 좋아요.

    팔월드 전용 서버 구축 — 단계별 가이드 (Linux 기준)

    저는 Ubuntu 22.04 LTS 기반으로 진행했습니다. Windows도 방식은 비슷하지만, 리눅스가 서버 운영에는 훨씬 안정적이더라고요. 자, 시작해볼게요.

    1단계: SteamCMD 설치

    팔월드 서버 파일은 Steam의 서버 전용 CLI 도구인 SteamCMD를 통해 다운로드합니다. Steam 클라이언트 없이 서버 파일만 받을 수 있는 커맨드라인 도구예요.

    # 32비트 라이브러리 및 SteamCMD 설치
    sudo apt-get update
    sudo apt-get install -y lib32gcc-s1 steamcmd
    

    설치가 끝나면 SteamCMD를 실행해서 팔월드 서버 파일을 받아옵니다.

    # SteamCMD 실행
    steamcmd
    
    # SteamCMD 내부 명령어
    login anonymous
    force_install_dir /home/palworld-server
    app_update 2394010 validate
    quit
    

    여기서 2394010은 팔월드 전용 서버의 Steam App ID입니다. 다운로드가 좀 걸리니까 커피 한 잔 하고 오시면 돼요 ☕

    2단계: 팔월드 서버 설정 파일 수정

    서버 파일이 다운로드됐으면 설정 파일을 손봐야 합니다. 처음 실행 전에는 설정 파일이 없으니, 일단 서버를 한 번 실행해서 기본 파일을 생성해줘야 해요. 저도 이 부분에서 처음에 헷갈렸습니다.

    # 서버 폴더로 이동
    cd /home/palworld-server
    
    # 첫 실행 (설정 파일 생성 목적)
    ./PalServer.sh
    

    몇 초 실행하다가 Ctrl+C로 종료하면 설정 파일이 생성됩니다. 이제 설정 파일을 열어볼게요.

    nano Pal/Saved/Config/LinuxServer/PalWorldSettings.ini
    

    아래는 제가 실제로 사용하는 핵심 설정값들입니다.

    [/Script/Pal.PalGameWorldSettings]
    OptionSettings=(
        Difficulty=None,
        DayTimeSpeedRate=1.000000,
        NightTimeSpeedRate=1.000000,
        ExpRate=1.000000,
        PalCaptureRate=1.000000,
        ServerPlayerMaxNum=32,
        ServerName="13년차의 서버실 팔월드",
        ServerDescription="친구들만 접속 가능",
        AdminPassword="여기에_관리자_비밀번호",
        ServerPassword="여기에_서버_입장_비밀번호",
        PublicPort=8211,
        PublicIP="",
        RCONEnabled=False,
        RCONPort=25575
    )
    

    ⚠️ 주의: AdminPassword와 ServerPassword는 반드시 설정하세요. 비워두면 누구나 관리자 권한을 얻거나 접속할 수 있습니다. 저도 처음에 이 부분을 빼먹었다가 모르는 사람이 접속해서 당황했었거든요 ㅎㅎ

    PalWorldSettings.ini 설정 파일 수정 및 공유기 포트포워딩 설정 화면 예시입니다.

    3단계: 방화벽 및 포트 개방

    팔월드 서버는 기본적으로 UDP 8211 포트를 사용합니다. 방화벽에서 이 포트를 열어줘야 외부에서 접속이 가능해요.

    # UFW 방화벽 포트 개방
    sudo ufw allow 8211/udp
    sudo ufw allow 8211/tcp
    sudo ufw reload
    
    # 방화벽 상태 확인
    sudo ufw status
    

    집 서버를 사용한다면 공유기에서도 포트포워딩 설정이 필요합니다. 공유기 관리 페이지(보통 192.168.1.1 또는 192.168.0.1)에 접속해서 UDP 8211 포트를 서버 내부 IP로 연결해주면 됩니다. 공유기마다 UI가 다르니까 제조사 이름 + “포트포워딩” 검색하시면 바로 나와요.

    4단계: systemd 서비스로 자동 실행 설정

    서버를 매번 수동으로 켜는 건 너무 불편하죠. systemd에 서비스로 등록하면 서버가 재부팅돼도 자동으로 팔월드 서버가 켜집니다. 이거 설정하고 나서 진짜 편해졌어요.

    sudo nano /etc/systemd/system/palworld.service
    
    [Unit]
    Description=Palworld Dedicated Server
    After=network.target
    
    [Service]
    Type=simple
    User=ubuntu
    WorkingDirectory=/home/palworld-server
    ExecStart=/home/palworld-server/PalServer.sh
    Restart=on-failure
    RestartSec=10
    
    [Install]
    WantedBy=multi-user.target
    
    # 서비스 등록 및 시작
    sudo systemctl daemon-reload
    sudo systemctl enable palworld
    sudo systemctl start palworld
    
    # 서비스 상태 확인
    sudo systemctl status palworld
    

    ✅ Active: active (running)이 뜨면 팔월드 전용 서버가 정상 실행 중인 겁니다!

    실제로 겪은 트러블슈팅

    솔직히 말하면 처음 설정할 때 한 번에 됐던 건 아니었습니다. 제가 겪었던 문제들과 해결법을 공유할게요.

    문제 1: 서버는 켜졌는데 접속이 안 돼요

    가장 흔한 문제입니다. 체크리스트를 순서대로 확인해보세요.

    1. 방화벽에서 UDP 8211 포트가 열려 있는지 확인
    2. 공유기 포트포워딩이 올바르게 설정됐는지 확인
    3. 서버의 공인 IP 주소를 정확히 입력했는지 확인 (내부 IP가 아닌 외부 IP)
    4. sudo systemctl status palworld로 서버 프로세스가 살아있는지 확인

    제 경우엔 포트포워딩을 TCP로만 설정하고 UDP를 빠뜨려서 한참 헤맸습니다. UDP 꼭 챙기세요!

    문제 2: 서버가 자꾸 크래시돼요

    메모리 부족이 원인인 경우가 많습니다. free -h 명령어로 메모리 여유를 확인해보세요. 16GB 이하라면 스왑(Swap) 메모리를 추가해주는 게 좋습니다.

    # 4GB 스왑 파일 생성
    sudo fallocate -l 4G /swapfile
    sudo chmod 600 /swapfile
    sudo mkswap /swapfile
    sudo swapon /swapfile
    
    # 재부팅 후에도 유지되게 fstab에 추가
    echo '/swapfile none swap sw 0 0' | sudo tee -a /etc/fstab
    

    문제 3: 시간이 지나면 팔월드 서버가 느려져요

    팔월드 서버는 장시간 운영하면 메모리 누수가 발생하는 경우가 있습니다. 임시방편이지만 새벽에 자동으로 재시작하도록 크론탭(crontab)을 설정해두면 훨씬 쾌적해져요.

    crontab -e
    
    # 매일 새벽 4시에 팔월드 서버 재시작
    0 4 * * * sudo systemctl restart palworld
    

    팔월드 서버 접속 확인 및 결과

    설정이 다 끝났으면 팔월드 게임을 실행하고 접속해봐야겠죠. 방법은 간단합니다.

    1. 팔월드 실행 후 “멀티플레이 참가” 선택
    2. “IP 주소로 접속” 클릭
    3. 서버 공인 IP 주소와 포트 입력: 123.456.789.0:8211 형식
    4. 설정한 서버 비밀번호 입력
    5. 🎉 입장!

    처음 접속했을 때 친구가 “오, 렉 없다!”라고 했을 때의 그 쾌감이란… 진짜 보람 있더라고요. 서버 상태를 실시간으로 모니터링하고 싶다면 journalctl -u palworld -f 명령어로 로그를 실시간으로 볼 수 있습니다.

    팔월드 전용 서버 접속 성공 화면과 터미널에서 확인하는 서버 실시간 로그입니다.

    홈 서버 vs 클라우드 서버 — 어떤 걸 선택할까?

    혹시 집에 굴러다니는 서버가 없다면 클라우드 서버를 쓰는 방법도 있습니다. 각각 장단점이 있으니 상황에 맞게 선택하세요.

    항목 홈 서버 클라우드 서버 (AWS, GCP 등)
    초기 비용 장비 구매 필요 없음 (사용량 과금)
    월 운영비 전기세만 발생 인스턴스 비용 발생
    네트워크 안정성 ISP 품질에 의존 데이터센터급 안정성
    유지보수 직접 해야 함 인프라는 업체가 관리
    확장성 하드웨어 한계 필요할 때 바로 확장 가능
    추천 대상 이미 서버 있는 분, 홈랩 운영자 빠르게 시작하고 싶은 분

    저는 홈랩 서버가 있어서 그냥 집에서 돌리고 있는데, 만약 처음 시작하신다면 AWS Lightsail이나 Oracle Cloud Free Tier 같은 서비스를 써보는 것도 방법이에요. Oracle Cloud는 무료 티어가 꽤 넉넉하거든요.

    자주 묻는 질문 (FAQ)

    Q. 팔월드 전용 서버를 돌리려면 팔월드를 구매해야 하나요?

    A. 서버 전용 파일은 SteamCMD로 무료로 다운로드 가능합니다. 하지만 접속하는 클라이언트(플레이어)는 각자 팔월드를 구매해야 합니다.

    Q. 서버를 24시간 켜두면 전기세가 많이 나오나요?

    A. 서버 사양과 전력 소비량에 따라 다르지만, 일반 미니 PC 계열이라면 월 몇 천 원 수준입니다. 고성능 타워 서버라면 더 나올 수 있어요.

    Q. 친구가 접속할 때 제 IP 주소를 알려줘야 하나요?

    A. 네, 공인 IP 주소를 알려줘야 합니다. 보안이 걱정된다면 서버 비밀번호를 반드시 설정하고, 필요하다면 VPN을 활용하는 방법도 있습니다. 다음 글에서 팔월드 서버에 VPN을 적용하는 방법도 다뤄볼 예정이에요.

    Q. 팔월드 서버 파일 업데이트는 어떻게 하나요?

    A. SteamCMD로 동일하게 app_update 2394010 validate를 실행하면 됩니다. 업데이트 전에 서버를 먼저 종료하는 게 좋아요.

    팔월드 전용 서버 구축 방법 선택 가이드 — 홈 서버, 클라우드, 호스팅 업체 비교 요약입니다.

    마무리 — 팔월드 전용 서버 구축, 어렵지 않아요

    팔월드 전용 서버 구축, 생각보다 어렵지 않죠? 핵심을 정리하면 이렇습니다.

    • ✅ SteamCMD로 팔월드 서버 파일 다운로드
    • ✅ PalWorldSettings.ini 설정 (서버 이름, 비밀번호 필수)
    • ✅ 방화벽 + 포트포워딩으로 UDP 8211 포트 개방
    • ✅ systemd 서비스 등록으로 자동 실행
    • ✅ 친구들과 공인 IP:8211로 접속

    처음 설정할 때 포트포워딩 때문에 한 시간 넘게 헤맸던 기억이 나네요. 근데 그 과정이 있었기에 지금은 이런 글을 쓸 수 있는 거겠죠 ㅎㅎ. 혹시 설정하다가 막히는 부분이 있으시면 댓글로 남겨주세요. 제가 아는 선에서 최대한 도와드리겠습니다.

    다음 글에서는 팔월드 서버에 백업 자동화를 적용하는 방법을 다뤄볼 예정입니다. 열심히 키운 팰들을 날려먹지 않으려면 백업은 필수거든요. 즐거운 팔월드 생활 되세요! 🎉